الأمن السيبراني
Blue Team المستوى الثالث
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
الأمن الهجومي الخبير وتطوير الثغرات
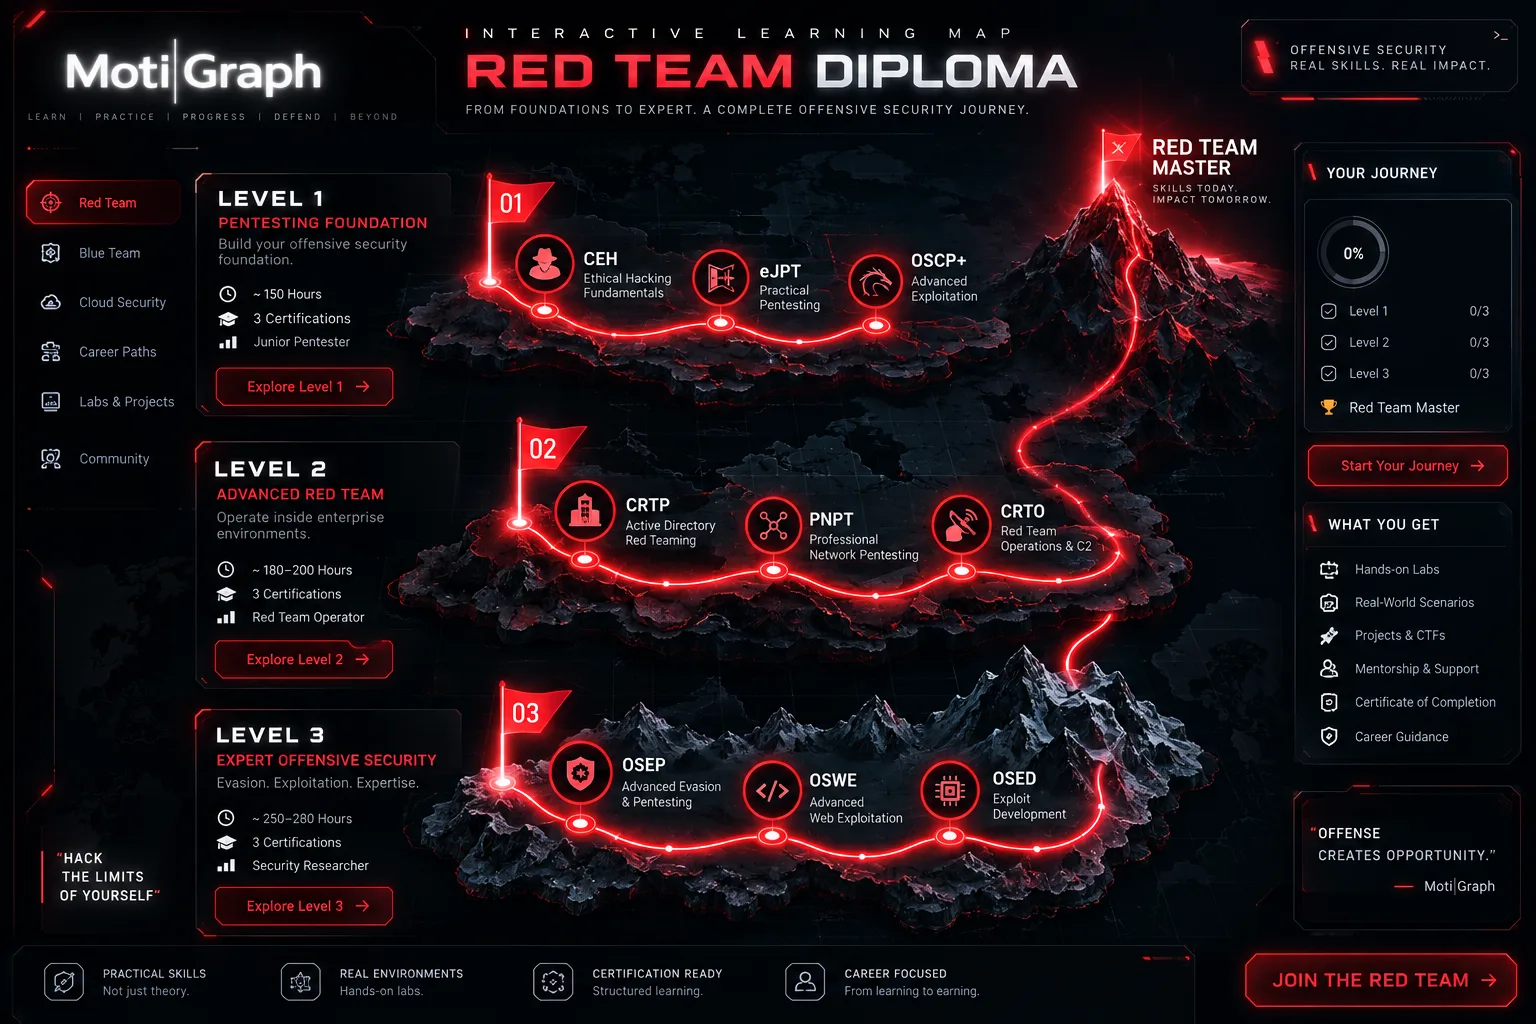
المستوى الخبير: مسار تحضيري متكامل لـ OSEP و OSWE و OSED عبر التهرّب المتقدم واستغلال الويب بالصندوق الأبيض وتطوير ثغرات وضع المستخدم في Windows — التلات تخصصات اللي بيوصلوا مع بعض لـ OSCE3.
من البداية للاحتراف
المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.
ده المستوى الأخير في مسار Red Team، ومش تكرار للي قبله. المستويين اللي فاتوا علّموا تلات مهارات هجومية متشابهة لكل واحد؛ المستوى ده بيعلّم تلات تخصصات مختلفة فعلًا، محدش بيجمعهم غير باحث أمني. OSEP بياخدك بعد الدفاعات اللي بتوقف الكل — سلاسل هجوم جانب العميل، وتجاوز القوائم البيضاء للتطبيقات، والتهرّب المتقدم من مكافحة الفيروسات و EDR، وحقن العمليات، واستغلال Active Directory المؤسسي. OSWE بيحوّلك من مختبِر ويب بالصندوق الأسود لواحد بالصندوق الأبيض بيقرا الكود المصدري ويبني منه استغلال مخصص، من SSRF والـ deserialisation لسلسلة تنفيذ أوامر عن بُعد كاملة. OSED مختلف تاني: هندسة عكسية وتطوير ثغرات وضع المستخدم في Windows، من buffer overflow عبر تجاوز DEP و ASLR لـ shellcode مخصص. خمسة وعشرين بالمية نظري متقدم وخمسة وسبعين بالمية معامل، وبينتهي بتلات تقييمات خبير منفصلة، واحد لكل تخصص.
لماذا هذا المسار؟
ما ستقدر تعمله فعلًا بنهاية المسار.
تطبيق عملي في بيئات تدريب مصرّح بها.
بتنهي مش بمشروع واحد لكن بتلاتة، لأن المستوى تلات تخصصات. في تحدي OSEP بتاخد معمل شركة كسلسلة هجوم متعددة المراحل بتعدّي دفاعاته. في تحدي OSWE بيتسلّملك تطبيق ويب بكوده المصدري ولازم تحلّله، تلاقي الثغرة، تفهم السبب الجذري، تبني إثبات مفهوم وتوصله لتنفيذ أوامر عن بُعد، وتوثّق الاستغلال وانت ماشي. في تحدي OSED بيتسلّملك ملف Windows ثنائي مصاب ولازم تعمله هندسة عكسية، تلاقي الخلل، تطوّر الاستغلال، تتجاوز تخفيفاته، وتسلّم shellcode مخصص جوه المعمل. كل واحد بيتقيّم بالطريقة اللي شهادته بتتقيّم بيها.
قبل ما تبدأ
الفئة المستهدفة
أدوار يؤهلك لها ما ستتعلمه.
36 وحدة · 161 درسًا · 149 ساعة و30 دقيقة
الأرضية المشتركة لتلات تخصصات مختلفة جدًا. مراجعة سريعة متقدمة للشبكات و Windows internals ومعمارية الويب والبرمجة — Python و PowerShell و C/C++ و .NET ونظرة أولى للـ assembly — اللي الباحث الأمني محتاجها قبل ما أي من التلات مسارات يبقى ليها معنى. هن
مراجعة الشبكات المتقدمة ومعمارية الويب
فيديو 45 دقيقة
مراجعة Windows و Linux internals
فيديو 45 دقيقة
Python و PowerShell للأدوات الهجومية
فيديو 50 دقيقة
أساسيات C/C++ و .NET للباحثين
فيديو 50 دقيقة
الـ assembly ومفاهيم التصحيح، نظرة أولى
فيديو 45 دقيقة
بحث الثغرات كمنهج
فيديو 40 دقيقة
اللي بيحصل فعلًا جوه Windows، تحت المستوى اللي المختبِر بيحتاجه. العمليات والـ threads والـ handles والذاكرة الافتراضية؛ الـ DLLs وصيغة PE؛ الـ Windows و native APIs؛ وضع المستخدم مقابل وضع النواة؛ الـ tokens وواصفات الأمان. مسار التهرّب ومسار تطوير
العمليات والـ threads والـ handles
فيديو 55 دقيقة
الذاكرة الافتراضية وإدارة الذاكرة
فيديو 55 دقيقة
الـ DLLs وصيغة PE
فيديو 55 دقيقة
الـ Windows APIs والـ native APIs
فيديو 50 دقيقة
وضع المستخدم مقابل وضع النواة
فيديو 45 دقيقة
الـ tokens وواصفات الأمان
فيديو 50 دقيقة
بناء أدواتك بنفسك، وفهم الضوابط المبنية عشان توقفها. PowerShell internals والـ .NET runtime — الـ reflection والـ delegates والـ P/Invoke والـ Windows APIs — والضوابط الأمنية اللي هتقابلها: AMSI وتسجيل كتل السكربت ووضع اللغة المقيّد وضوابط التطبيقات،
PowerShell internals والـ .NET runtime
فيديو 55 دقيقة
الـ assemblies والـ reflection والـ delegates
فيديو 50 دقيقة
الـ P/Invoke ومناداة Windows APIs
فيديو 55 دقيقة
AMSI وتسجيل كتل السكربت ووضع اللغة المقيّد
فيديو 50 دقيقة
ضوابط التطبيقات والتنفيذ
فيديو 45 دقيقة
معمل: ابنِ أداة تعداد صغيرة
فيديو 55 دقيقة
لما المحيط يصمد، طريق الدخول شخص، و OSEP بيتوقع منك تبني السلسلة اللي توصله. مفاهيم المستندات الخبيثة والماكرو، والـ HTA وتطبيقات HTML، ومكتبات Windows والاختصارات، وإزاي دول بيتجمعوا في سلسلة وصول أولي متعددة المراحل — مدروسة ومبنية جوه معمل مصرّح ب
مفاهيم هجمات جانب العميل
فيديو 45 دقيقة
مفاهيم المستندات الخبيثة والماكرو
فيديو 55 دقيقة
الـ HTA وتطبيقات HTML
فيديو 50 دقيقة
مكتبات Windows والاختصارات
فيديو 45 دقيقة
بناء سلسلة وصول أولي متعددة المراحل
فيديو 55 دقيقة
موضوع أساسي في PEN-300: الحصول على تنفيذ حيث السياسة بتقول مالكش. القوائم البيضاء للتطبيقات، و Windows Defender Application Control و AppLocker، وسياسات التنفيذ والتطبيقات الموثوقة، والتنفيذ عبر الثنائيات الموقّعة — LOLBins و LOLBAS — اللي بيحوّل الن
القوائم البيضاء و WDAC و AppLocker
فيديو 55 دقيقة
سياسات التنفيذ والتطبيقات الموثوقة
فيديو 50 دقيقة
LOLBins و LOLBAS
فيديو 55 دقيقة
التنفيذ عبر الثنائيات الموقّعة
فيديو 50 دقيقة
سطح الكشف للتجاوز
فيديو 45 دقيقة
مش إزاي أشغّل payload، لكن ليه بيتمنع وإزاي أختبر المنع. معمارية AV و EDR، و AMSI والتيليمتري الأمني، والكشف الساكن والسلوكي، ومسح الذاكرة ومراقبة userland، وحرفية تخصيص الحمولات والتنفيذ اللي بتجاوب على الأسئلة دي جوه معمل مصرّح به.
معمارية AV ومفاهيم EDR
فيديو 55 دقيقة
AMSI والتيليمتري الأمني
فيديو 50 دقيقة
الكشف الساكن والسلوكي
فيديو 55 دقيقة
مسح الذاكرة ومراقبة userland
فيديو 55 دقيقة
تخصيص الحمولات وحرفية التنفيذ
فيديو 55 دقيقة
معمل: اختبار آلية كشف
فيديو 50 دقيقة
تشغيل كود من غير ما تلمس القرص، وفهم ليه ده بيهم ضد الدفاعات الحديثة. معمارية العمليات ومفاهيم الحقن، وتخصيص الذاكرة والـ remote threads، وحقن الـ DLL والـ thread context، ومفاهيم الـ reflective-loading والـ staging مدروسة في معمل Windows.
معمارية العمليات ومفاهيم الحقن
فيديو 50 دقيقة
تخصيص الذاكرة والـ remote threads
فيديو 55 دقيقة
مفاهيم حقن الـ DLL والـ thread context
فيديو 55 دقيقة
التنفيذ في الذاكرة والـ reflective loading
فيديو 55 دقيقة
الـ payload staging
فيديو 45 دقيقة
البناء على شغل CRTP و CRTO من المستوى الثاني، بس دلوقتي والدفاعات في الطريق والغابة هي الهدف. الهجمات عبر الدومينات وعلاقات الثقة، وسلاسل هجوم AD المتقدمة، والاستغلال متعدد المراحل ومفاهيم استمرارية الدومين، مأخوذة من موطئ قدم أولي لحد هدف على مستوى
معمارية الغابة والهجمات عبر الدومينات
فيديو 55 دقيقة
علاقات الثقة والوصول لبيانات الاعتماد
فيديو 55 دقيقة
سلاسل هجوم AD المتقدمة
فيديو 55 دقيقة
الاستغلال متعدد المراحل والدفاع موجود
فيديو 55 دقيقة
مفاهيم استمرارية الدومين وأهداف المؤسسة
فيديو 50 دقيقة
معمل: من موطئ قدم لهدف المؤسسة
فيديو ساعة
التحرك عبر مؤسسة والدفاعات بتراقب. Windows Remote Management و SMB و WMI و DCOM و PowerShell Remoting؛ الحركة المعتمدة على بيانات الاعتماد والمعتمدة على الـ token؛ وسلاسل الهجوم الداخلية متعددة القفزات اللي بتوصل الهدف عبر الشبكة مش حواليها.
WinRM و SMB و WMI و DCOM
فيديو 50 دقيقة
PowerShell Remoting
فيديو 45 دقيقة
الحركة المعتمدة على بيانات الاعتماد والـ token
فيديو 50 دقيقة
سلاسل الهجوم الداخلية متعددة القفزات
فيديو 50 دقيقة
تحويل هجوم مثبت لحرفية قابلة للتكرار. الأتمتة بـ PowerShell و Python و .NET؛ توليد الحمولات والـ staging؛ تسلسل الهجوم؛ وسير عمل المشغّل اللي بيخلي شخص واحد ينفّذ حملة بنفس الطريقة مرتين.
الأتمتة بـ PowerShell و Python و .NET
فيديو 50 دقيقة
توليد الحمولات والـ staging
فيديو 50 دقيقة
تسلسل الهجوم وسير عمل المشغّل
فيديو 50 دقيقة
الحرفية القابلة للتكرار
فيديو 45 دقيقة
مش هتقدر تراجع كود مش فاهمه، فمسار OSWE بيفتح بالمعمارية تحت التطبيق الحديث. العميل والسيرفر، والـ APIs، والمصادقة والتفويض، والجلسات، والتوجيه والـ middleware، والـ serialization وقواعد البيانات، عبر اللغات اللي WEB-300 بيتوقعها: JavaScript و PHP و
معمارية الويب الحديثة: العميل والسيرفر والـ APIs
فيديو 50 دقيقة
المصادقة والتفويض والجلسات
فيديو 50 دقيقة
التوجيه والـ middleware والـ frameworks
فيديو 45 دقيقة
الـ serialization وقواعد البيانات
فيديو 45 دقيقة
القراءة عبر اللغات: JS و PHP و Java و C# و Python
فيديو 50 دقيقة
أداة شغل الويب بالصندوق الأبيض، مُشغَّلة بدقة. طلبات واستجابات HTTP، والكوكيز والترويسات والجلسات؛ Burp Proxy و Repeater و Comparer و Decoder؛ والتلاعب بالطلبات وتحديد النطاق اللي الاستغلال المدفوع بالمصدر بيعتمد عليه.
طلبات واستجابات HTTP والكوكيز والترويسات
فيديو 50 دقيقة
Burp Proxy و Repeater
فيديو 50 دقيقة
Comparer و Decoder والنطاق
فيديو 45 دقيقة
التلاعب بالطلبات للاستغلالات المدفوعة بالمصدر
فيديو 45 دقيقة
اختبار الصندوق الأبيض بيفترض إن معاك المصدر؛ كتير لازم تستعيده الأول. استعادة المصدر من تجميعات .NET المُدارة وفك ترجمة Java، وبعدين قراءة بنية التطبيق المستعادة — الكلاسات والدوال والمتحكمات والتوجيه والاعتماديات — لخريطة تقدر تصطاد فيها.
استعادة مصدر .NET المُدار
فيديو 55 دقيقة
فك ترجمة Java
فيديو 50 دقيقة
إعادة بناء بنية التطبيق
فيديو 50 دقيقة
رسم الكلاسات والمتحكمات والتوجيه
فيديو 45 دقيقة
المهارة المركزية في OSWE وجوهر WEB-300: إيجاد ثغرة بقراءة الكود، مش برمي payloads. منهجية — افهم المعمارية، لاقي نقطة الدخول، تتبع مدخل المستخدم، حدد الـ sink الخطير، افهم التحقق، وابنِ الاستغلال — مطبّقة على تدفق البرنامج وتدفق البيانات والـ sources
منهجية مراجعة الكود
فيديو 55 دقيقة
تدفق البرنامج وتدفق البيانات
فيديو 55 دقيقة
الـ sources والـ sinks والدوال الخطيرة
فيديو 55 دقيقة
التحقق من المدخلات والـ sanitization
فيديو 50 دقيقة
منطق المصادقة والتفويض
فيديو 50 دقيقة
معمل: من المصدر لثغرة مكتشفة
فيديو ساعة
تزوير طلبات جانب السيرفر كطريق للشبكة الداخلية، صريح في WEB-300 الحالي. معمارية SSRF والخدمات الداخلية، وتحليل الـ URL وتجاوز الفلاتر، ومفاهيم الـ cloud-metadata، وسلاسل SSRF-لـ-RCE اللي بتحوّل طلب واحد لوصول كامل.
معمارية SSRF والخدمات الداخلية
فيديو 50 دقيقة
تحليل الـ URL وتجاوز الفلاتر
فيديو 50 دقيقة
مفاهيم الـ cloud metadata
فيديو 45 دقيقة
سلاسل SSRF لـ RCE
فيديو 50 دقيقة
فئة ثغرات JavaScript حديثة، ضمن منهج WEB-300 الحالي. كائنات JavaScript والـ prototype chain، وإزاي الـ pollution بيحصل، وأثره على جانب العميل والسيرفر، والـ gadget chains اللي بتحمله ناحية تنفيذ الأوامر عن بُعد.
كائنات JavaScript والـ prototype chain
فيديو 50 دقيقة
إزاي الـ prototype pollution بيحصل
فيديو 50 دقيقة
أثر جانب العميل والسيرفر
فيديو 45 دقيقة
الـ gadget chains ومفاهيم RCE
فيديو 50 دقيقة
البرمجة عبر المواقع المخزّنة مأخوذة بعد تنبيه إثبات المفهوم، ضمن منهج WEB-300. سياق المتصفح والوصول للجلسة، ومنطق التطبيق وضوابط جانب العميل، وإزاي payload مخزّن بيبقى اختراق حساب أو إساءة استخدام صلاحيات.
XSS المخزّن والدائم
فيديو 50 دقيقة
سياق المتصفح والوصول للجلسة
فيديو 50 دقيقة
من XSS لاختراق الحساب
فيديو 50 دقيقة
تجاوز ضوابط جانب العميل
فيديو 45 دقيقة
هجمات جلسات متقدمة من منهج WEB-300. معمارية الجلسة والـ tokens والتخزين والتحقق؛ مفاهيم الـ session fixation؛ وإزاي ضعف في التعامل مع الجلسة بيبقى تجاوز مصادقة وبعده تصعيد صلاحيات.
معمارية الجلسة والـ tokens والتخزين
فيديو 50 دقيقة
تحقق الجلسة ومفاهيم الـ fixation
فيديو 50 دقيقة
اختطاف الجلسة
فيديو 45 دقيقة
من ضعف الجلسة لتصعيد الصلاحيات
فيديو 45 دقيقة
واحدة من أعلى فئات ثغرات الويب أثرًا وموضوع أساسي في WEB-300. الـ serialization والـ object graphs، والـ .NET serialization تحديدًا، والـ gadget chains اللي بتخلي الـ deserialization الخطير قابل للاستغلال، وتطوير الاستغلال اللي بيوصل لتنفيذ الأوامر ع
الـ serialization والـ deserialization والـ object graphs
فيديو 55 دقيقة
تفاصيل الـ .NET serialization
فيديو 50 دقيقة
الـ gadget chains
فيديو 55 دقيقة
معمل: من deserialization لـ RCE
فيديو ساعة
حقن حيث التطبيق مش بيقولك حاجة مباشرة، ضمن منهج WEB-300. الحقن الأعمى المعتمد على القيمة المنطقية والمعتمد على الوقت، واستخراج البيانات وتحديد الـ DBMS، والتقنية اليدوية مقابل الآلية، والمفاهيم اللي بتحمل الحقن الأعمى ناحية تسريب البيانات وأبعد.
الحقن الأعمى المعتمد على القيمة المنطقية
فيديو 50 دقيقة
الحقن الأعمى المعتمد على الوقت
فيديو 50 دقيقة
استخراج البيانات وتحديد الـ DBMS
فيديو 45 دقيقة
التقنية اليدوية مقابل الآلية
فيديو 45 دقيقة
تجاوز قيود الرفع وفلاتر الامتداد، صريح في WEB-300. معمارية رفع الملفات، والتحقق من الـ MIME والمحتوى، وفلاتر الامتداد والتعامل مع اسم الملف، وإزاي التجاوز بيبقى تنفيذ كود على السيرفر.
معمارية رفع الملفات والتحقق
فيديو 50 دقيقة
تجاوز فلاتر الـ MIME والامتداد والمحتوى
فيديو 50 دقيقة
خلل التعامل مع اسم الملف
فيديو 45 دقيقة
من الرفع لتنفيذ الكود
فيديو 50 دقيقة
إيجاد اللي مراجعة الكود لوحدها ممكن تفوّته. مفاهيم الـ fuzzing وتوليد المدخلات، واكتشاف النقاط والبارامترات، وتحليل الأخطاء والاستجابات، والـ fuzzing الآلي وكتابة fuzzers مخصصة، والفرز اللي بيحوّل كومة شذوذات لثغرة مؤكدة.
مفاهيم الـ fuzzing وتوليد المدخلات
فيديو 50 دقيقة
اكتشاف النقاط والبارامترات
فيديو 50 دقيقة
تحليل الأخطاء والاستجابات
فيديو 50 دقيقة
الـ fuzzing الآلي والـ fuzzers المخصصة
فيديو 50 دقيقة
فرز الثغرات
فيديو 40 دقيقة
خط نهاية OSWE: ربط الـ primitives في اختراق كامل. إزاي ثغرة أولية و primitive وتجاوز فلتر وتنفيذ كود بيتجمعوا في RCE ووصول للنظام — مشتغلة عبر أنماط WEB-300: deserialization لـ RCE، و SSRF لوصول داخلي، وحقن SQL لتنفيذ، ورفع لتنفيذ.
من ثغرة لـ primitive لتنفيذ كود
فيديو 55 دقيقة
سلاسل الـ deserialization و SSRF
فيديو 55 دقيقة
سلاسل حقن SQL والرفع
فيديو 50 دقيقة
معمل: ابنِ ووثّق سلسلة RCE كاملة
فيديو ساعة
انضباط مختلف تمامًا، وبيبدأ من الآلة. الذاكرة والعمليات والـ stack والـ heap؛ الـ registers والتعليمات؛ الـ assembly واصطلاحات النداء؛ والتصحيح اللي بيخلي كل ده مرئي. كل حاجة في مسار OSED بتبني على ده.
الذاكرة والعمليات والـ stack والـ heap
فيديو 50 دقيقة
الـ registers والتعليمات
فيديو 50 دقيقة
الـ assembly واصطلاحات النداء
فيديو 55 دقيقة
أساسيات التصحيح
فيديو 45 دقيقة
قراءة برنامج جه من غير مصدر، بالأدوات اللي EXP-301 بيستخدمها. IDA Pro و WinDbg، والـ disassemblers والمصححات؛ التحليل الساكن والديناميكي؛ وتحديد الدوال وتدفق التحكم وتدفق البيانات؛ واستخدام كل ده لإيجاد الثغرة جوه ثنائي.
IDA Pro و WinDbg
فيديو 55 دقيقة
التحليل الساكن والـ disassembly
فيديو 55 دقيقة
التحليل الديناميكي والتصحيح
فيديو 55 دقيقة
تحديد الدوال وتدفق التحكم والبيانات
فيديو 55 دقيقة
نداءات الـ API واكتشاف الثغرات
فيديو 50 دقيقة
الثنائي والذاكرة اللي بيعيش فيها، بالتفصيل. صيغة PE والـ sections والـ imports والـ exports؛ الـ DLLs؛ الـ stack والـ heap؛ أذونات الذاكرة والذاكرة الافتراضية؛ والـ Windows APIs اللي الثنائي بيناديها — الخريطة اللي مطوّر الثغرات بيتنقّل فيها.
صيغة PE: الـ sections والـ imports والـ exports
فيديو 55 دقيقة
الـ DLLs والتحميل
فيديو 45 دقيقة
الـ stack والـ heap وأذونات الذاكرة
فيديو 55 دقيقة
الذاكرة الافتراضية و Windows APIs
فيديو 50 دقيقة
ثغرة تلف الذاكرة التأسيسية، مشتغلة من الأول للآخر. الـ stack buffer overflow وتحليل الانهيار، واكتشاف الـ offset والتحكم في الـ registers، والسيطرة على الـ instruction pointer، وفهم تخطيط الذاكرة، وبناء إثبات مفهوم موثوق.
الـ stack buffer overflow وتحليل الانهيار
فيديو 55 دقيقة
اكتشاف الـ offset
فيديو 50 دقيقة
التحكم في الـ registers والـ instruction pointer
فيديو 55 دقيقة
تخطيط الذاكرة وموثوقية الاستغلال
فيديو 55 دقيقة
معمل: إثبات مفهوم موثوق
فيديو ساعة
كتابة الحمولة اللي الاستغلال بيسلّمها، مهارة OSED مطلوبة. معمارية الـ shellcode واستقلالية الموضع، وحل الـ Windows APIs، وتصميم حمولة مخصصة، والتعامل مع الأحرف السيئة، والـ encoding، واختبار الـ shellcode لحد ما يشتغل بموثوقية في معمل.
معمارية الـ shellcode واستقلالية الموضع
فيديو 55 دقيقة
حل الـ Windows APIs من الـ shellcode
فيديو 55 دقيقة
تصميم الحمولة المخصصة والأحرف السيئة
فيديو 50 دقيقة
الـ encoding والاختبار
فيديو 50 دقيقة
أول تخفيف حديث لازم الاستغلال يهزمه، محوري في EXP-301. Data Execution Prevention و NX، وحمايات الذاكرة، والـ return-oriented programming — اكتشاف الـ gadgets والـ ROP chains — المستخدمة لاستعادة التنفيذ من غير التنفيذ من الداتا، بموثوقية.
DEP و NX وحمايات الذاكرة
فيديو 55 دقيقة
مفاهيم الـ return-oriented programming
فيديو 55 دقيقة
اكتشاف الـ gadgets
فيديو 50 دقيقة
الـ ROP chains والموثوقية
فيديو 55 دقيقة
هزيمة عشوائية العناوين، التخفيف الثاني اللي EXP-301 بيتعامل معاه. إزاي ASLR بيعشوِئ العناوين، وليه كشف المعلومات هو الإجابة المعتادة، واستخدام تسريب عنوان لإيجاد قاعدة module، ودمج التسريب مع ROP في استغلال موثوق.
ASLR وعشوائية العناوين
فيديو 55 دقيقة
كشف المعلومات وتسريب العناوين
فيديو 55 دقيقة
حل قواعد الـ modules
فيديو 50 دقيقة
دمج التسريب مع ROP
فيديو 55 دقيقة
فئة ثغرات متميزة مذكورة في مهارات EXP-301. الـ format strings وتحليل الـ stack، واستخدامها لكشف الذاكرة وبعدين تعديلها، والمفاهيم اللي بتبني استغلال موثوق من غلطة تنسيق.
الـ format strings وتحليل الـ stack
فيديو 50 دقيقة
كشف الذاكرة
فيديو 50 دقيقة
تعديل الذاكرة
فيديو 50 دقيقة
بناء استغلال موثوق
فيديو 45 دقيقة
جمع التخفيفات والـ shellcode والـ primitives في استغلال واحد شغّال. الاستغلال متعدد المراحل، والـ custom ROP وحل الـ API، ودمج الحمولة، والتصحيح واستكشاف الأخطاء اللي بيحوّل انهيار هش لاستغلال موثوق.
الاستغلال متعدد المراحل
فيديو 55 دقيقة
الـ custom ROP وحل الـ API
فيديو 55 دقيقة
دمج الحمولة والموثوقية
فيديو 50 دقيقة
تصحيح واستكشاف أخطاء استغلال
فيديو 50 دقيقة
اللغة اللي بتربط الاستغلال، متطلب معلن في EXP-301. Python للـ sockets والداتا الثنائية، وحزم وفك حزم عناوين الذاكرة، وأتمتة الاستغلال والاختبار عشان الاستغلال يتشغّل ويتعاد بموثوقية.
Python sockets والداتا الثنائية
فيديو 50 دقيقة
حزم وفك حزم عناوين الذاكرة
فيديو 45 دقيقة
أتمتة الاستغلال
فيديو 50 دقيقة
اختبار الاستغلال
فيديو 40 دقيقة
حيث بحث الويب والثنائيات بيطلعوا نفس الانضباط. دورة بحث واحدة مطبّقة على تطبيق أو ثنائي: استطلاع، وتحليل مصدر أو ثنائي، لاقي الثغرة، افهم السبب الجذري، طوّر إثبات مفهوم، طوّر الاستغلال، تحقق ووثّق.
الاستطلاع: تطبيق أو ثنائي
فيديو 50 دقيقة
تحليل مصدر أو ثنائي لثغرة
فيديو 55 دقيقة
السبب الجذري وإثبات المفهوم
فيديو 55 دقيقة
تطوير الاستغلال والتحقق والتوثيق
فيديو 55 دقيقة
تلات مسارات معامل، واحد لكل تخصص، مشتغلة من الأول للآخر. معمل A (OSEP): وصول أولي، وآلية دفاع، وتجاوز، ووصول داخلي و AD. معمل B (OSWE): مصدر، ومراجعة كود، وثغرة، وإثبات مفهوم، واستغلال مخصص و RCE. معمل C (OSED): ثنائي، وهندسة عكسية، وثغرة، وانهيار، و
معمل A (OSEP): وصول وتجاوز وداخلي و AD
فيديو ساعتان
معمل B (OSWE): من المصدر لاستغلال مخصص لـ RCE
فيديو ساعتان
معمل C (OSED): من الثنائي لاستغلال لـ shellcode
فيديو ساعتان
مش CTF واحد لكن تلات تحديات، واحد لكل شهادة. تحدي 1 (OSEP): معمل شركة محلول كسلسلة هجوم متعددة المراحل. تحدي 2 (OSWE): تطبيق ويب بيتسلّملك بمصدره، مأخوذ من التحليل لـ RCE وموثّق. تحدي 3 (OSED): ملف Windows ثنائي مصاب، معمول هندسة عكسية ومُستغَل بتجاو
تحدي 1 (OSEP): red team متقدم
فيديو 4 ساعات
تحدي 2 (OSWE): ويب متقدم
فيديو 4 ساعات
تحدي 3 (OSED): تطوير ثغرات
فيديو 4 ساعات
لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.
التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول
الأمن السيبراني
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
الأمن السيبراني
المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.
EGP 4,000
الأمن السيبراني
مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.
EGP 6,000
متاح الآن · مساعد آلي
مرحبًا! 👋
أنا مساعد MotiGraph Academy. يمكنني مساعدتك في معرفة الكورسات المتاحة، والأسعار، والتسجيل، والشهادات، وبيانات التواصل.
كيف يمكنني مساعدتك اليوم؟
أسئلة مقترحة: