الأمن السيبراني
Blue Team المستوى الثالث
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
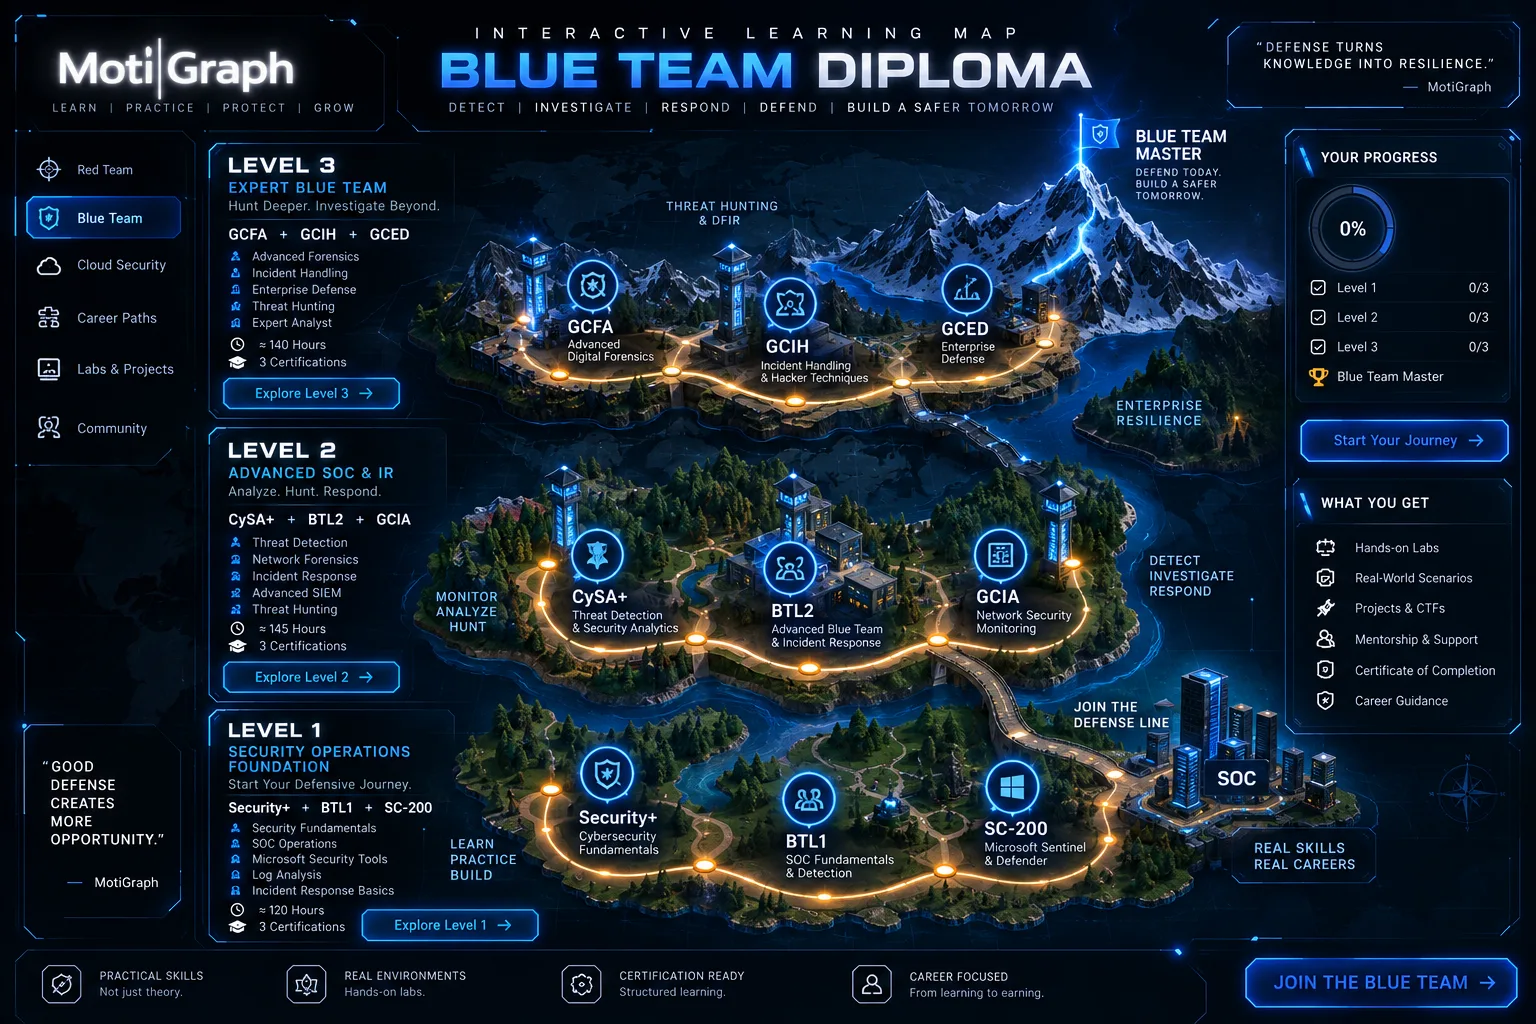
مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.
من البداية للاحتراف
المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.
مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.
لماذا هذا المسار؟
ما ستقدر تعمله فعلًا بنهاية المسار.
تطبيق عملي في بيئات تدريب مصرّح بها.
قبل ما تبدأ
الفئة المستهدفة
أدوار يؤهلك لها ما ستتعلمه.
26 وحدة · 108 دروس · 86 ساعة
المصطلحات والنموذج الذهني اللي المدافع بيشتغل بيه. أمن المعلومات بيحمي إيه فعلًا، وثالوث CIA، وأنواع التهديد والضوابط، ومركز عمليات الأمن بيقع فين في كل ده.
أمن المعلومات وثالوث CIA
فيديو 45 دقيقة
التهديدات والثغرات والمخاطر والضوابط
فيديو 45 دقيقة
أنواع الضوابط الأمنية
فيديو 40 دقيقة
دور الـ SOC والمدافع
فيديو 40 دقيقة
أساسيات الحوكمة والمخاطر والامتثال
فيديو 40 دقيقة
مش هتقدر تدافع عن حركة مش فاهمها. مكدّس الشبكة، والبروتوكولات اللي هتقابلها في كل تنبيه، والنسخ الآمنة وغير الآمنة من كل واحد، عشان سطر السجل يبقى ليه معنى.
نموذج OSI و TCP/IP
فيديو 50 دقيقة
المنافذ والخدمات والبروتوكولات الشائعة
فيديو 50 دقيقة
DNS و HTTP و HTTPS و TLS
فيديو 50 دقيقة
البروتوكولات الآمنة مقابل غير الآمنة
فيديو 45 دقيقة
قراءة اتصال من سطر سجل
فيديو 45 دقيقة
كتالوج اللي المدافع بيدافع ضده. الفاعلون ودوافعهم، وأنواع الهجمات عبر الشبكة والمضيف والتطبيق، وتقنيات الهندسة الاجتماعية اللي بتفضل أكثر طريقة موثوقة للدخول.
الفاعلون والدوافع
فيديو 45 دقيقة
هجمات الشبكة والمضيف
فيديو 50 دقيقة
هجمات التطبيقات
فيديو 50 دقيقة
أنواع البرمجيات الخبيثة
فيديو 45 دقيقة
الهندسة الاجتماعية
فيديو 45 دقيقة
مين مسموح له يعمل إيه، وإزاي ده بيتثبت. المصادقة والتفويض، والمصادقة متعددة العوامل، وخدمات الدليل، والأحداث المتعلقة بالحسابات اللي بتملا طابور الـ SOC.
المصادقة والتفويض والمحاسبة
فيديو 45 دقيقة
MFA وتسجيل الدخول الموحّد
فيديو 45 دقيقة
خدمات الدليل وأحداثها
فيديو 45 دقيقة
نشاط الحسابات اللي يستاهل تحقيق
فيديو 45 دقيقة
إزاي البيانات بتتحافظ سرّيتها وتتحقق، وإيه اللي المدافع محتاج يعرفه عنها. التشفير المتماثل وغير المتماثل، والتجزئة، والشهادات و PKI، والإخفاقات اللي بتظهر في التنبيهات.
التشفير المتماثل وغير المتماثل
فيديو 45 دقيقة
التجزئة والتوقيعات الرقمية
فيديو 45 دقيقة
الشهادات و PKI
فيديو 45 دقيقة
إخفاقات التشفير في الأحداث الأمنية
فيديو 40 دقيقة
المضيف كسطح مُدافَع عنه. حماية النقطة الطرفية وتقويتها، والتيليمتري اللي بتنتجها، والخط الأساسي اللي بيخلي الشذوذ مرئي.
حماية النقطة الطرفية وتقويتها
فيديو 45 دقيقة
تيليمتري النقطة الطرفية
فيديو 45 دقيقة
وضع خط أساسي للسلوك الطبيعي
فيديو 45 دقيقة
التعرف على شذوذ النقاط الطرفية
فيديو 40 دقيقة
الدفاع عن الشبكة نفسها. الجدران النارية والتقسيم ومفاهيم انعدام الثقة، والـ VPNs والوصول الآمن، والتيليمتري الشبكي اللي الـ SOC بيراقبه.
الجدران النارية والتقسيم
فيديو 50 دقيقة
مفاهيم انعدام الثقة
فيديو 45 دقيقة
الـ VPNs والوصول الآمن عن بُعد
فيديو 45 دقيقة
التيليمتري الشبكي والشذوذ
فيديو 50 دقيقة
الانتقال من المفاهيم للعمليات. الـ SOC بيراقب إيه، ومصادر البيانات اللي بيسحب منها، وإزاي المراقبة بتحوّل تيار أحداث لتنبيهات المحلل بيتصرف بناءً عليها.
الـ SOC بيراقب إيه
فيديو 45 دقيقة
مصادر البيانات الأمنية
فيديو 50 دقيقة
من الأحداث للتنبيهات
فيديو 50 دقيقة
لوحات المراقبة
فيديو 45 دقيقة
الإيجابيات الكاذبة ومفاهيم الضبط
فيديو 45 دقيقة
الأداة في قلب الـ SOC. الـ SIEM بيعمل إيه، وإزاي السجلات بتتدخّل وتتحلّل وتتوحّد، وإزاي قواعد الربط بتحوّل أحداث مبعثرة لتنبيه واحد له معنى.
الـ SIEM بيعمل إيه
فيديو 45 دقيقة
إدخال السجلات وتحليلها وتوحيدها
فيديو 55 دقيقة
قواعد الربط
فيديو 50 دقيقة
البحث في SIEM
فيديو 50 دقيقة
الـ SIEM السحابي في قلب SC-200. مساحات العمل وموصّلات البيانات، وقواعد التحليلات والحوادث، والـ workbooks والصيد — كفاية عشان تشتغل Sentinel بطريقة محلل الـ SOC.
مساحات العمل وموصّلات البيانات
فيديو 55 دقيقة
قواعد التحليلات
فيديو 55 دقيقة
الحوادث في Sentinel
فيديو 50 دقيقة
الـ workbooks والعرض
فيديو 45 دقيقة
الصيد في Sentinel
فيديو 55 دقيقة
جانب الكشف والاستجابة في منظومة Microsoft. Defender عبر النقطة الطرفية والهوية والسحابة، والتنبيهات اللي بيرفعها، وإزاي بتغذّي نفس التحقيق اللي الـ SOC بيشغّله في Sentinel.
Defender عبر النقطة الطرفية والهوية والسحابة
فيديو 55 دقيقة
قراءة وفرز تنبيهات Defender
فيديو 50 دقيقة
توصيل Defender بـ Sentinel
فيديو 45 دقيقة
إجراءات الاستجابة الآلية
فيديو 45 دقيقة
نظام التشغيل اللي المدافع بيشوفه أكتر. نموذج أمان Windows، وسجلات الأحداث اللي بتهم، وأحداث الحسابات والعمليات وتسجيل الدخول اللي بتحمل إشارة الهجوم.
نموذج أمان Windows
فيديو 50 دقيقة
سجلات الأحداث المتعلقة بالأمان
فيديو 55 دقيقة
أحداث الدخول والحسابات
فيديو 50 دقيقة
أحداث العمليات وسلوك المهاجم
فيديو 50 دقيقة
نظام التشغيل التاني في البيئة. نموذج أمان Linux، وسجلاته وإطار التدقيق، والإشارة اللي المهاجم بيسيبها على مضيف مخترَق.
نموذج أمان وصلاحيات Linux
فيديو 45 دقيقة
سجلات Linux وإطار التدقيق
فيديو 50 دقيقة
النشاط المشبوه على مضيف
فيديو 45 دقيقة
ربط أحداث Linux بالهجمات
فيديو 40 دقيقة
تحويل السجلات الخام لنتائج. قراءة السجلات عبر المصادر، وربطها في قصة، وفصل السطر الواحد اللي بيهم عن الآلاف اللي مش بتهم — الشغل اليومي لمحلل الـ SOC.
قراءة السجلات عبر المصادر
فيديو 55 دقيقة
ربط الأحداث في قصة
فيديو 55 دقيقة
الإشارة مقابل الضوضاء
فيديو 50 دقيقة
توثيق نتيجة من السجلات
فيديو 45 دقيقة
أول قرار المحلل بياخده على كل تنبيه: هل حقيقي، وقد إيه خطير، وإيه بعده. طريقة فرز قابلة للتكرار بتحوّل طابور تنبيهات لنتائج مرتّبة ومتصرّف فيها.
طريقة فرز قابلة للتكرار
فيديو 45 دقيقة
الحكم على الخطورة والأولوية
فيديو 45 دقيقة
تصعيد أو إغلاق أو تحقيق
فيديو 45 دقيقة
تسجيل قرار الفرز
فيديو 40 دقيقة
مؤشرات الاختراق كالخيط اللي بتشدّه. أنواع المؤشرات المختلفة، وإزاي تصطاد واحد عبر البيئة، وإزاي مؤشر واحد مؤكد بيتوسّع لنطاق حادث.
أنواع المؤشرات
فيديو 45 دقيقة
صيد مؤشر عبر البيئة
فيديو 50 دقيقة
من مؤشر واحد لنطاق الحادث
فيديو 45 دقيقة
تسجيل ومشاركة المؤشرات
فيديو 40 دقيقة
سياق بيخلي التنبيه له معنى أكبر. استخبارات التهديدات إيه، والفرق بين الاستراتيجي والتشغيلي والتكتيكي، وإزاي تثري مؤشر عشان قرار الفرز يبقى عن معرفة.
مستويات استخبارات التهديدات
فيديو 45 دقيقة
إثراء مؤشر
فيديو 45 دقيقة
الحكم على موثوقية المصدر
فيديو 40 دقيقة
تطبيق الاستخبارات على الفرز
فيديو 40 دقيقة
أكثر تنبيه الـ SOC بيشتغله. قراءة ترويسات البريد وبنيته، وتحليل الروابط والمرفقات بأمان، وتحديد الحكم والاستجابة.
ترويسات البريد وبنية الرسالة
فيديو 45 دقيقة
تحليل الروابط والمرفقات بأمان
فيديو 50 دقيقة
الوصول لحكم
فيديو 40 دقيقة
الاحتواء واستجابة المستخدم
فيديو 40 دقيقة
تحليل كفاية للفرز، مش للهندسة العكسية. مفاهيم الفرز الساكن والديناميكي في بيئة آمنة، والآثار اللي البرمجية بتسيبها، وإمتى تسلّم لمتخصص.
مفاهيم الفرز الساكن والديناميكي
فيديو 50 دقيقة
التعامل مع عيّنة بأمان
فيديو 50 دقيقة
آثار البرمجية على مضيف
فيديو 45 دقيقة
إمتى تصعّد
فيديو 40 دقيقة
اللي بيحصل بعد ما التنبيه يبقى حادث. دورة حياة الاستجابة، والاحتواء والاستئصال والتعافي، ودور المحلل في كل مرحلة.
دورة حياة الاستجابة للحوادث
فيديو 50 دقيقة
الاحتواء والاستئصال والتعافي
فيديو 55 دقيقة
دور المحلل أثناء الاستجابة
فيديو 45 دقيقة
الحفاظ على الأدلة
فيديو 45 دقيقة
كتابة الكشوفات اللي الـ SOC بيشتغل بيها. تحويل تقنية لقاعدة كشف، واختبارها ضد نشاط حقيقي وحميد، وضبطها بحيث تشتغل على الهجوم مش على الشغل.
من تقنية لقاعدة كشف
فيديو 55 دقيقة
اختبار كشف
فيديو 50 دقيقة
الضبط لتقليل الإيجابيات الكاذبة
فيديو 50 دقيقة
صيانة الكشوفات مع الوقت
فيديو 45 دقيقة
لغة الاستعلام لمنظومة أمان Microsoft. صيغة KQL، والتصفية والتلخيص، وربط الجداول، وبناء الاستعلامات اللي بتصطاد في بيانات Sentinel و Defender.
صيغة KQL والتصفية والتلخيص
فيديو 50 دقيقة
ربط الجداول
فيديو 45 دقيقة
بناء استعلام صيد
فيديو 45 دقيقة
قراءة وتكييف الاستعلامات
فيديو 40 دقيقة
اللغة المشتركة لسلوك المهاجم. التكتيكات والتقنيات والإجراءات، وربط نشاط مرصود بالإطار، واستخدامه لإيجاد الفجوات في تغطية الكشف.
التكتيكات والتقنيات والإجراءات
فيديو 45 دقيقة
ربط النشاط بـ ATT&CK
فيديو 50 دقيقة
التفكير في تغطية الكشف
فيديو 45 دقيقة
التواصل بمصطلحات ATT&CK
فيديو 40 دقيقة
إزاي القطع بتتجمع في تدفق واحد قابل للتكرار. من تنبيه عبر الفرز والإثراء والربط وتحديد النطاق لقرار، مشتغل بالطريقة اللي الوردية بتشغّله بيها.
تدفق التحقيق الكامل
فيديو 50 دقيقة
الإثراء والربط وتحديد النطاق
فيديو 45 دقيقة
الوصول لقرار وتسجيله
فيديو 40 دقيقة
تسليم الوردية
فيديو 40 دقيقة
المُخرَج اللي بيفضل بعد الحادث. كتابة تقرير حادث واضح — ملخص، وخط زمني، ونتائج، وأثر، وتوصيات — المدير والمهندس الاتنين يقدروا يتصرفوا بناءً عليه.
الملخص والخط الزمني
فيديو 45 دقيقة
النتائج والأثر والتوصيات
فيديو 45 دقيقة
الكتابة لجمهورين
فيديو 40 دقيقة
المسار كله في تحقيق واحد. تنبيه بيوصل، وانت بتفرزه، وتربط التيليمتري، وتصطاد المؤشرات عبر الـ SIEM، وتربط بـ ATT&CK، وتقرر الاحتواء، وتكتب تقرير الحادث اللي المحلل بيسلّمه.
التنبيه والفرز الأولي
فيديو ساعة
الربط وصيد المؤشرات
فيديو ساعة و30 دقيقة
ربط ATT&CK والاحتواء
فيديو ساعة و30 دقيقة
تقرير الحادث والتسليم
فيديو ساعة و30 دقيقة
لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.
التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول
الأمن السيبراني
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
الأمن السيبراني
المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.
EGP 4,000
الأمن السيبراني
المستوى الخبير: مسار تحضيري متكامل لـ OSEP و OSWE و OSED عبر التهرّب المتقدم واستغلال الويب بالصندوق الأبيض وتطوير ثغرات وضع المستخدم في Windows — التلات تخصصات اللي بيوصلوا مع بعض لـ OSCE3.
EGP 12,000
متاح الآن · مساعد آلي
مرحبًا! 👋
أنا مساعد MotiGraph Academy. يمكنني مساعدتك في معرفة الكورسات المتاحة، والأسعار، والتسجيل، والشهادات، وبيانات التواصل.
كيف يمكنني مساعدتك اليوم؟
أسئلة مقترحة: