تخطي إلى المحتوى
الأمن السيبراني

Blue Team المستوى الثالث

Blue Team خبير والاستجابة المتقدمة للحوادث

المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.

المستوى:
متقدم
الأسابيع:
18 أسبوعًا
الساعات التدريبية:
143 ساعة
المحتوى:
136 درسًا
نُشر في:
شاهد خريطة المسار
  • GCFA
  • GCIH
  • GCED
  • Digital Forensics
  • DFIR
  • Threat Hunting
  • Enterprise Defense
  • Memory Forensics
صورة كورس Blue Team المستوى الثالث

من البداية للاحتراف

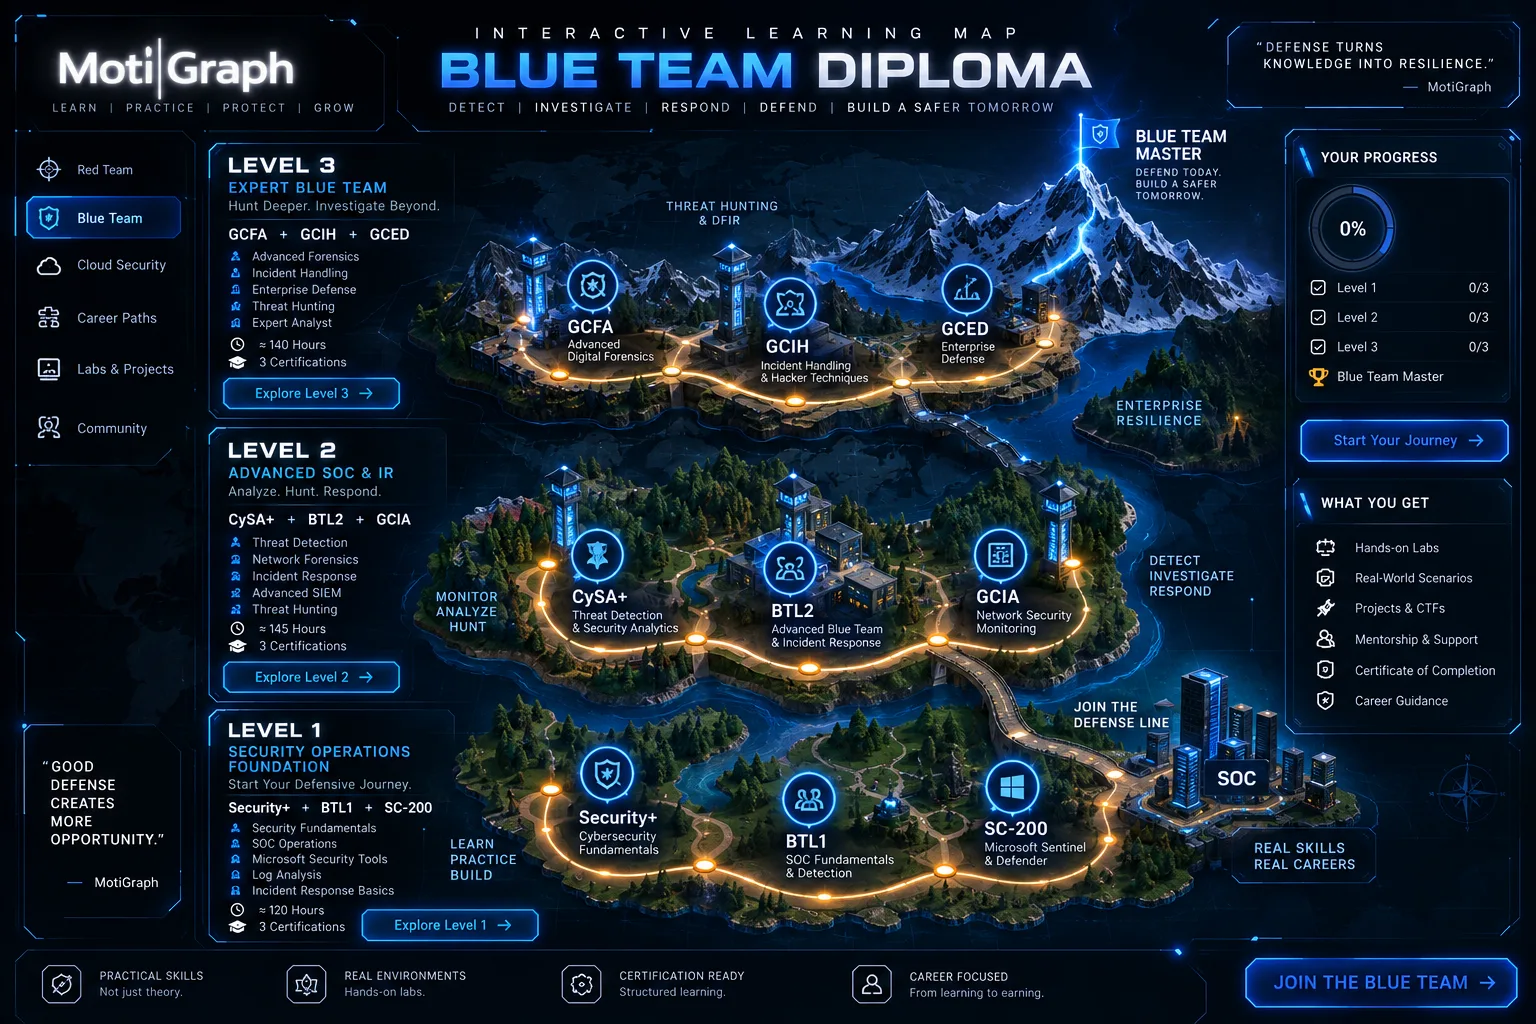
خريطة المسار

المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.

عرض بالحجم الكامل
خريطة مسار Blue Team المستوى الثالث

عن الكورس

ده المستوى الدفاعي الأخير، وبيحوّل المحلل لمتخصص. GCFA بياخد التحاليل الجنائية للعمق — الذاكرة ونظام الملفات والخط الزمني وتحليل الآثار، وتحقيق البرمجيات الخبيثة والـ rootkits، وصيد التهديدات الكامل. GCIH بيغطي التعامل مع الحوادث وتقنيات الهاكر اللي المستجيب لازم يتعرف عليها عبر دورة حياة الهجوم: القيادة والتحكم، والحركة الجانبية، وهجمات بيانات الاعتماد، وتصعيد الصلاحيات، وما بعد الاستغلال. GCED بيرجع خطوة للدفاع المؤسسي — معمارية الأمن، والدفاع في العمق، والتقوية، والوضع الدفاعي عبر النقطة الطرفية والشبكة والتطبيق والسحابة. عملي بشدة: التحاليل الجنائية لذاكرة Windows، وتحليل الأدلة الرقمية، وتحقيق APT، وصيد التهديدات المتقدم، والاستجابة الكاملة للحوادث. وبينتهي بتحقيقين كاملين وتقييم خبير.

لماذا هذا المسار؟

أبرز ما يميزه

  • 1 مسار واحد عبر GCFA و GCIH و GCED — تحاليل جنائية وتعامل مع الحوادث ودفاع مؤسسي.
  • 2 تحاليل جنائية رقمية عميقة: الذاكرة ونظام الملفات والخط الزمني والريجستري والآثار.
  • 3 دورة حياة الهجوم الكاملة من منظور المدافع: C2 والحركة الجانبية وبيانات الاعتماد وتصعيد الصلاحيات.
  • 4 بينتهي بقضية تحاليل جنائية كاملة واستجابة حوادث كاملة وتقييم خبير.

ماذا ستتعلم؟

ما ستقدر تعمله فعلًا بنهاية المسار.

  • تعمل تحاليل جنائية رقمية متقدمة عبر الذاكرة والقرص والشبكة.
  • تحقّق في البرمجيات الخبيثة والـ rootkits والاستمرارية للسبب الجذري.
  • تتعامل مع حادث عبر دورة حياة الهجوم الكاملة.
  • تتعرف وتكتشف C2 والحركة الجانبية وهجمات بيانات الاعتماد.
  • تصطاد APT وتحلّل نشاط ما بعد الاستغلال.
  • تصمّم دفاع مؤسسي: معمارية ودفاع في العمق وتقوية.
  • تدافع عن النقطة الطرفية والشبكة والتطبيق والسحابة.
  • تسلّم تقرير تحاليل جنائية وحادث احترافي.

المهارات التي ستتقنها

التعامل مع الحوادث (GCIH)

  • عمليات Blue Team المتقدمة
  • الاستجابة المتقدمة للحوادث ومنهجية التعامل
  • تقنيات الهاكر ودورة حياة الهجوم
  • استخبارات التهديدات المتقدمة
  • تحليل ما بعد الاستغلال

التحاليل الجنائية الرقمية (GCFA)

  • التحاليل الجنائية لـ Windows و Linux ونظام الملفات
  • التحاليل الجنائية لذاكرة Windows
  • تحليل الخط الزمني والريجستري والآثار
  • آثار المتصفح والمستخدم
  • تحقيق البرمجيات الخبيثة والـ rootkits والاستمرارية

صيد التهديدات والكشف

  • صيد التهديدات المتقدم وتحقيق APT
  • تحليل القيادة والتحكم
  • كشف الحركة الجانبية وهجمات بيانات الاعتماد
  • كشف تصعيد الصلاحيات
  • هندسة الكشف المتقدمة

الدفاع المؤسسي (GCED)

  • معمارية الأمن المؤسسي والدفاع في العمق
  • الضوابط الأمنية والتقوية
  • دفاع النقطة الطرفية والشبكة والتطبيق
  • دفاع أمن السحابة
  • أتمتة الأمن

المعامل والمشاريع العملية

تطبيق عملي في بيئات تدريب مصرّح بها.

المعامل العملية

  1. 1 التحاليل الجنائية لذاكرة Windows وتحليل الأدلة الرقمية
  2. 2 التحاليل الجنائية لنظام الملفات وتحقيق ريجستري Windows
  3. 3 التحاليل الجنائية الشبكية وتحقيق البرمجيات الخبيثة
  4. 4 تحقيق APT وصيد التهديدات المتقدم
  5. 5 الاستجابة الكاملة للحوادث وتحقيق ما بعد الاستغلال
  6. 6 تحقيق SIEM والكشف والاستجابة على النقاط الطرفية
  7. 7 ربط MITRE ATT&CK وهندسة الكشف وتقارير التحاليل الجنائية

تحقيقات الخبير

  1. 1 تحقيق تحاليل جنائية رقمية كامل
  2. 2 تحقيق استجابة حوادث كامل
  3. 3 تقييم Blue Team خبير نهائي عبر التلات شهادات

المشروع النهائي

بتنهي بتحقيقين كاملين وتقييم خبير: قضية تحاليل جنائية رقمية كاملة مشتغلة من الدليل للخلاصة، وتحقيق استجابة حوادث كامل عبر دورة حياة الهجوم، وتقييم Blue Team خبير نهائي بيسحب من مهارات التحاليل الجنائية والتعامل مع الحوادث والدفاع المؤسسي اللي التلات شهادات بتغطيها. كل واحد موثّق بمعيار احترافي محكمة أو مجلس إدارة يقدر يقراه.

قبل ما تبدأ

المتطلبات

  • Blue Team المستوى الثاني، أو خبرة SOC أول مكافئة.
  • أسس قوية في التحاليل الجنائية والاستجابة للحوادث والشبكات.
  • إلمام بـ Windows و Linux والبيئات المؤسسية.
  • ده مسار خبير — بيبني على المستويين الأول والثاني.

الفئة المستهدفة

لمن هذا المسار؟

  • محللي SOC في المستوى الثاني أو الثالث.
  • المحللين الأمنيين الأوائل ومستجيبي الحوادث.
  • محللي التحاليل الجنائية الرقمية وصائدي التهديدات.
  • مهندسي الكشف ومهندسي الأمن.
  • محترفي Blue Team اللي بيتخصصوا أكتر.
  • خريجي Blue Team المستوى الثاني.

الوظائف المتاحة بعد المسار

أدوار يؤهلك لها ما ستتعلمه.

  • محلل SOC أول
  • محلل SOC — المستوى الثالث
  • محلل استجابة حوادث
  • محلل تحاليل جنائية رقمية
  • محلل DFIR
  • صائد تهديدات
  • مهندس كشف
  • محلل دفاع سيبراني
  • مهندس عمليات أمن
  • محلل أمني أول
  • أخصائي Blue Team

محتوى الكورس

36 وحدة · 136 درسًا · 110 ساعات و45 دقيقة

عمليات Blue Team المتقدمة 4 دروس · 3 ساعات

حيث المستوى الخبير بيبدأ: قيادة العمليات الدفاعية، مش المشاركة فيها. نضج البرنامج، وتنسيق الكشف والاستجابة، والحكم التشغيلي اللي المدافع الأول بيجيبه.

  1. قيادة العمليات الدفاعية

    فيديو 50 دقيقة

  2. تنسيق الكشف والاستجابة

    فيديو 45 دقيقة

  3. الحكم التشغيلي الأول

    فيديو 45 دقيقة

  4. نضج البرنامج

    فيديو 40 دقيقة

الاستجابة المتقدمة للحوادث 4 دروس · 3 ساعات

استجابة على المستوى اللي GCIH بيقيسه. التعامل مع حادث كبير تحت ضغط، والتنسيق عبر الفرق، واتخاذ قرارات الاحتواء والاستئصال اللي بتشكّل النتيجة.

  1. التعامل مع حادث كبير

    فيديو 50 دقيقة

  2. التنسيق عبر الفرق

    فيديو 45 دقيقة

  3. قرارات الاحتواء والاستئصال

    فيديو 45 دقيقة

  4. إدارة أصحاب المصلحة في أزمة

    فيديو 40 دقيقة

منهجية التعامل مع الحوادث 4 دروس · 3 ساعات

الطريقة المنظّمة ورا التعامل المتسق. التحضير والتحديد والاحتواء والاستئصال والتعافي والدروس المستفادة، مطبّقة كانضباط قابل للتكرار مش ارتجال.

  1. طريقة التعامل بالست خطوات

    فيديو 50 دقيقة

  2. الاتساق تحت ضغط

    فيديو 45 دقيقة

  3. توثيق كل مرحلة

    فيديو 45 دقيقة

  4. تحسين الطريقة

    فيديو 40 دقيقة

تقنيات الهاكر ودورة حياة الهجوم 4 دروس · 3 ساعات و5 دقائق

المدافع لازم يعرف الهجوم عشان يكتشفه. دورة حياة الهجوم الكاملة من الاستطلاع لأفعال الأهداف، والتقنيات في كل مرحلة، والإشارة الدفاعية اللي كل واحدة بتسيبها.

  1. دورة حياة الهجوم الكاملة

    فيديو 50 دقيقة

  2. التقنيات في كل مرحلة

    فيديو 50 دقيقة

  3. من الهجوم للإشارة الدفاعية

    فيديو 45 دقيقة

  4. الكشف في كل مرحلة

    فيديو 40 دقيقة

استخبارات التهديدات المتقدمة 4 دروس · 3 ساعات

استخبارات بتقود تحقيق خبير. تتبع الخصم، ونسب الحملات، واستخدام الاستخبارات لتوقّع المهاجم مش بس الرد عليه.

  1. تتبع الخصم

    فيديو 50 دقيقة

  2. نسب الحملات

    فيديو 45 دقيقة

  3. توقّع المهاجم

    فيديو 45 دقيقة

  4. الاستخبارات للصيد والتحاليل الجنائية

    فيديو 40 دقيقة

عرض جميع الوحدات (36)
أساسيات التحاليل الجنائية الرقمية 4 دروس · ساعتان و55 دقيقة

تحاليل جنائية بعمق الخبير، بتبدأ بالمبادئ اللي بتخلي الدليل يصمد. السلامة الجنائية، والاستحواذ والسلامة، والعقلية التحليلية اللي التحقيق بدرجة محكمة بيطلبها.

  1. السلامة الجنائية والنزاهة

    فيديو 45 دقيقة

  2. الاستحواذ والنسخ

    فيديو 45 دقيقة

  3. عقلية تحليلية بدرجة محكمة

    فيديو 45 دقيقة

  4. تخطيط تحقيق

    فيديو 40 دقيقة

التحاليل الجنائية لـ Windows 4 دروس · 3 ساعات

تحاليل جنائية عميقة لقرص Windows. المجموعة الكاملة من آثار التنفيذ والوصول والحسابات، مربوطة عشان تجاوب بالظبط إيه اللي اشتغل، وإمتى، ومين، على مضيف مخترَق.

  1. آثار التنفيذ والوصول

    فيديو 50 دقيقة

  2. آثار الحسابات والمصادقة

    فيديو 45 دقيقة

  3. الربط في سرد

    فيديو 45 دقيقة

  4. الدفاع عن الخلاصة

    فيديو 40 دقيقة

التحاليل الجنائية لذاكرة Windows 4 دروس · 3 ساعات و30 دقيقة

الدليل اللي موجود بس في الـ RAM. الاستحواذ على صورة ذاكرة وتحليلها، واستعادة العمليات واتصالات الشبكة والكود المحقون وبيانات الاعتماد، وإمساك اللي التحاليل الجنائية للقرص عمرها ما بتشوفه.

  1. الاستحواذ على صورة ذاكرة وتحليلها

    فيديو 55 دقيقة

  2. استعادة العمليات وحالة الشبكة

    فيديو 55 دقيقة

  3. كشف الكود المحقون والمخفي

    فيديو 55 دقيقة

  4. استعادة بيانات الاعتماد من الذاكرة

    فيديو 45 دقيقة

التحاليل الجنائية لـ Linux 4 دروس · 3 ساعات

تحاليل جنائية خبيرة على خوادم Linux. آثار نظام الملفات والسجلات والذاكرة، وآليات الاستمرارية، وإعادة بناء اختراق خادم للسبب الجذري.

  1. آثار القرص والسجلات والذاكرة

    فيديو 50 دقيقة

  2. آليات الاستمرارية

    فيديو 45 دقيقة

  3. إعادة البناء للسبب الجذري

    فيديو 45 دقيقة

  4. خط زمني قابل للدفاع لـ Linux

    فيديو 40 دقيقة

التحاليل الجنائية لنظام الملفات 4 دروس · 3 ساعات و5 دقائق

تحت الملفات، لنظام الملفات نفسه. إزاي NTFS ونظم الملفات الشائعة بتخزّن البيانات والبيانات الوصفية، واستعادة البيانات المحذوفة والمخفية، وقراءة بنى نظام الملفات اللي بتعيش أطول من تنظيف المهاجم.

  1. إزاي نظم الملفات بتخزّن البيانات

    فيديو 50 دقيقة

  2. استعادة البيانات المحذوفة والمخفية

    فيديو 50 دقيقة

  3. قراءة بنى نظام الملفات

    فيديو 45 دقيقة

  4. كشف التلاعب المضاد للتحاليل الجنائية

    فيديو 40 دقيقة

تحليل الخط الزمني 4 دروس · 3 ساعات

التقنية اللي بتربط التحقيق. بناء super-timeline من مصادر آثار كتير، وحل إيه اللي حصل بأي ترتيب، وقراءة قصة الاختراق من الزمن نفسه.

  1. بناء super-timeline

    فيديو 50 دقيقة

  2. حل ترتيب الأحداث

    فيديو 45 دقيقة

  3. قراءة اختراق من الزمن

    فيديو 45 دقيقة

  4. عرض خط زمني

    فيديو 40 دقيقة

تحليل الريجستري والآثار 4 دروس · 3 ساعات

ريجستري Windows كمخزن أدلة. المفاتيح اللي بتسجّل التنفيذ والاستمرارية ونشاط المستخدم، وقراءتها لسجل اللي المهاجم عمله.

  1. مفاتيح الريجستري القيّمة جنائيًا

    فيديو 50 دقيقة

  2. أدلة التنفيذ والاستمرارية

    فيديو 45 دقيقة

  3. آثار نشاط المستخدم

    فيديو 45 دقيقة

  4. أدلة الريجستري لخط زمني

    فيديو 40 دقيقة

آثار المتصفح والمستخدم 3 دروس · ساعتان و15 دقيقة

اللي المستخدم عمله، من اللي التطبيقات افتكرته. تاريخ المتصفح والتنزيلات، وآثار التطبيقات، وإعادة بناء نشاط المستخدم المتعلق بحادث.

  1. تاريخ المتصفح والتنزيلات

    فيديو 45 دقيقة

  2. آثار على مستوى التطبيق

    فيديو 45 دقيقة

  3. إعادة بناء نشاط المستخدم

    فيديو 45 دقيقة

التحاليل الجنائية الشبكية 4 دروس · 3 ساعات

تحاليل جنائية من السلك بعمق الخبير. إعادة بناء كاملة للجلسات والملفات من الالتقاط، وربط الأدلة الشبكية بآثار المضيف، وإثبات الحركة عبر البيئة.

  1. إعادة بناء الجلسات والملفات

    فيديو 50 دقيقة

  2. ربط الشبكة بالمضيف

    فيديو 45 دقيقة

  3. إثبات الحركة عبر البيئة

    فيديو 45 دقيقة

  4. توثيق النتائج الشبكية

    فيديو 40 دقيقة

تحقيق البرمجيات الخبيثة 4 دروس · 3 ساعات

تحقيق البرمجية لفهم حادث، من غير هندسة عكسية كاملة. تحليل سلوكي في sandbox، واستخراج القدرات والمؤشرات، والإجابة على البرمجية عملت إيه على المضيف.

  1. التحليل السلوكي في sandbox

    فيديو 50 دقيقة

  2. استخراج القدرات والمؤشرات

    فيديو 45 دقيقة

  3. عملت إيه على المضيف

    فيديو 45 دقيقة

  4. تغذية النتائج للكشف

    فيديو 40 دقيقة

تحليل الـ Rootkit والاستمرارية 4 دروس · 3 ساعات

إيجاد اللي مصمم إنه ما يتلاقاش. تقنيات الـ rootkit وآثارها، والمدى الكامل لآليات الاستمرارية، وكشف موطئ قدم مبني عشان يعيش بعد إعادة تشغيل وتنظيف.

  1. تقنيات الـ rootkit وآثارها

    فيديو 50 دقيقة

  2. تعداد آليات الاستمرارية

    فيديو 45 دقيقة

  3. كشف موطئ قدم مخفي

    فيديو 45 دقيقة

  4. تأكيد الاستئصال

    فيديو 40 دقيقة

صيد التهديدات المتقدم 4 دروس · 3 ساعات و5 دقائق

صيد خصم قادر بيحاول ما يتلاقاش. فرضيات مؤسّسة على التحاليل الجنائية والاستخبارات، وصيد عبر المضيف والشبكة بعمق، وتأكيد اختراق هادي.

  1. فرضيات من التحاليل الجنائية والاستخبارات

    فيديو 50 دقيقة

  2. الصيد عبر المضيف والشبكة

    فيديو 50 دقيقة

  3. تأكيد اختراق هادي

    فيديو 45 دقيقة

  4. من الصيد للكشف والتحاليل الجنائية

    فيديو 40 دقيقة

تحقيق APT 4 دروس · 3 ساعات و5 دقائق

تحقيق خصم بيفضل. الحرفية الصبورة متعددة المراحل للتهديد المستمر المتقدم، وتتبعه عبر البيئة، وتحديد نطاق اختراق طويل الأمد.

  1. الحرفية المستمرة المتقدمة

    فيديو 50 دقيقة

  2. تتبع فاعل عبر البيئة

    فيديو 50 دقيقة

  3. تحديد نطاق اختراق طويل الأمد

    فيديو 45 دقيقة

  4. تنسيق تحقيق كبير

    فيديو 40 دقيقة

تحليل القيادة والتحكم 4 دروس · 3 ساعات

فهم القناة عشان تكسرها. أطر C2 وآثارها في الحركة والمضيف، وفك قناة، وقطع المهاجم من غير ما تنبّهه بدري.

  1. آثار أطر C2

    فيديو 50 دقيقة

  2. تحليل قناة لوظيفتها

    فيديو 45 دقيقة

  3. تخطيط تعطيل منسّق

    فيديو 45 دقيقة

  4. كشوفات للقناة

    فيديو 40 دقيقة

كشف الحركة الجانبية 4 دروس · 3 ساعات

إمساك مهاجم بيتحرك بين المضيفين. تقنيات الحركة الجانبية، والآثار اللي بتسيبها على المصدر والهدف، وبناء كشوفات بتشتغل على الحركة من غير ما تغرق في نشاط الإدارة.

  1. تقنيات الحركة الجانبية

    فيديو 50 دقيقة

  2. الآثار على المصدر والهدف

    فيديو 45 دقيقة

  3. بناء كشوفات للحركة

    فيديو 45 دقيقة

  4. الحركة مقابل نشاط الإدارة

    فيديو 40 دقيقة

كشف هجمات بيانات الاعتماد 4 دروس · 3 ساعات

كشف سرقة وإساءة استخدام بيانات الاعتماد. سحب بيانات الاعتماد وهجمات pass-the-hash والتذاكر من منظور المدافع، والأحداث اللي بتكشفها.

  1. سحب بيانات الاعتماد وإساءة استخدامها

    فيديو 50 دقيقة

  2. هجمات pass-the-hash والتذاكر

    فيديو 45 دقيقة

  3. الأحداث اللي بتكشفها

    فيديو 45 دقيقة

  4. كشوفات لهجمات بيانات الاعتماد

    فيديو 40 دقيقة

كشف تصعيد الصلاحيات 3 دروس · ساعتان و20 دقيقة

إمساك مهاجم بيحصل على حقوق مالوش. تقنيات التصعيد الشائعة على Windows و Linux من منظور المدافع، والإشارة اللي كل واحدة بتنتجها.

  1. تقنيات التصعيد الشائعة

    فيديو 50 دقيقة

  2. الإشارة اللي التصعيد بينتجها

    فيديو 45 دقيقة

  3. الكشوفات وأولوية التغطية

    فيديو 45 دقيقة

تحليل ما بعد الاستغلال 4 دروس · 3 ساعات

اللي المهاجم بيعمله بعد ما يدخل، مشوف من الأدلة. الاكتشاف والجمع والـ staging والتسريب من منظور المدافع، وإعادة بناء هدف الاختراق.

  1. التعرف على نشاط ما بعد الاستغلال

    فيديو 50 دقيقة

  2. إعادة بناء الاكتشاف والجمع

    فيديو 45 دقيقة

  3. كشف الـ staging والتسريب

    فيديو 45 دقيقة

  4. تحديد الهدف

    فيديو 40 دقيقة

معمارية الأمن المؤسسي 4 دروس · 3 ساعات

الرجوع خطوة من الحادث للتصميم. إزاي المؤسسة القابلة للدفاع بتتصمّم، وفين الضوابط بتقع، وإزاي قرارات المعمارية بتشكّل اللي المهاجم يقدر ومايقدرش يعمله.

  1. معمارية مؤسسية قابلة للدفاع

    فيديو 50 دقيقة

  2. وضع الضوابط حيث بتهم

    فيديو 45 دقيقة

  3. سطح الهجوم بالتصميم

    فيديو 45 دقيقة

  4. تقييم معمارية

    فيديو 40 دقيقة

الدفاع في العمق 3 دروس · ساعتان و15 دقيقة

دفاع طبقي بحيث مفيش فشل واحد بيبقى قاتل. بناء ضوابط متداخلة، وفهم فين الطبقات بتقوّي وفين بس بتكرّر، وقياس العمق الحقيقي.

  1. تصميم طبقات متداخلة

    فيديو 45 دقيقة

  2. التقوية مقابل التكرار

    فيديو 45 دقيقة

  3. قياس العمق ونقاط الفشل الواحدة

    فيديو 45 دقيقة

الضوابط الأمنية والتقوية 4 دروس · 3 ساعات

تقليل اللي المهاجم يقدر يستخدمه. تقوية منهجية للأنظمة والخدمات، وتطبيق المعايير، والتحقق إن الضابط فعلًا بيعمل اللي بيدّعيه.

  1. التقوية المنهجية

    فيديو 50 دقيقة

  2. تطبيق المعايير

    فيديو 45 دقيقة

  3. التحقق من ضابط

    فيديو 45 دقيقة

  4. التقوية مقابل قابلية الاستخدام

    فيديو 40 دقيقة

أمن النقاط الطرفية 3 دروس · ساعتان و10 دقائق

الدفاع عن النقطة الطرفية كنظام. ضوابط طبقية للنقطة، والتحكم في التطبيقات و EDR كمنع، وتخلّي المضيف هدف صعب مش هبوط سهل.

  1. ضوابط طبقية للنقطة

    فيديو 45 دقيقة

  2. التحكم في التطبيقات و EDR كمنع

    فيديو 45 دقيقة

  3. تقليل سطح هجوم النقطة

    فيديو 40 دقيقة

دفاع الشبكة 4 دروس · 3 ساعات

الشبكة كنظام مُدافَع عنه ومُراقَب. التقسيم وانعدام الثقة عمليًا، والتحكم في الخروج، وتصميم شبكة المهاجم ما يقدرش يتحرك فيها بحرية.

  1. التقسيم وانعدام الثقة عمليًا

    فيديو 50 دقيقة

  2. التحكم في الخروج

    فيديو 45 دقيقة

  3. تقييد الحركة الجانبية

    فيديو 45 دقيقة

  4. المراقبة مبنية في الشبكة

    فيديو 40 دقيقة

دفاع أمن التطبيقات 3 دروس · ساعتان و10 دقائق

الدفاع عن التطبيقات اللي الشغل بيمشي عليها. الضوابط الدفاعية حوالين تطبيق، ومراقبته عن إساءة الاستخدام، وتقليل سطح الهجوم اللي تطبيق ويب بيعرضه.

  1. ضوابط دفاعية حوالين تطبيق

    فيديو 45 دقيقة

  2. المراقبة عن إساءة الاستخدام

    فيديو 45 دقيقة

  3. تقليل سطح هجوم التطبيق

    فيديو 40 دقيقة

دفاع أمن السحابة 4 دروس · 3 ساعات

الدفاع عن البيئة اللي معظم المؤسسات دلوقتي بتشتغل فيها. نموذج المسؤولية المشتركة السحابي، والهوية والإعداد كالمحيط الجديد، ومراقبة بيئة سحابية عن الهجوم.

  1. نموذج المسؤولية المشتركة

    فيديو 45 دقيقة

  2. الهوية والإعداد كالمحيط

    فيديو 50 دقيقة

  3. مراقبة بيئة سحابية

    فيديو 45 دقيقة

  4. تقليل سطح الهجوم السحابي

    فيديو 40 دقيقة

أتمتة الأمن 3 دروس · ساعتان و15 دقيقة

توسيع الدفاع بالأتمتة. مفاهيم SOAR، وأتمتة الاستجابة المتكررة، وحكم إيه اللي يتأتمت وإيه اللي لازم إنسان لسه يقرره.

  1. مفاهيم SOAR والأتمتة

    فيديو 45 دقيقة

  2. أتمتة استجابة متكررة

    فيديو 45 دقيقة

  3. إيه اللي يتأتمت، وإبقاؤه قابل للتدقيق

    فيديو 45 دقيقة

هندسة الكشف المتقدمة 4 دروس · 3 ساعات و5 دقائق

هندسة الكشف على نطاق مؤسسي. استراتيجية التغطية عبر دورة حياة الهجوم، وهندسة كشوفات عالية الدقة، وتشغيل الكشف كبرنامج قابل للقياس.

  1. استراتيجية التغطية عبر الدورة

    فيديو 50 دقيقة

  2. هندسة كشوفات عالية الدقة

    فيديو 50 دقيقة

  3. قياس وتقرير التغطية

    فيديو 45 دقيقة

  4. الكشف كبرنامج

    فيديو 40 دقيقة

عمليات صيد التهديدات 4 دروس · 3 ساعات

تشغيل الصيد كبرنامج بمستوى الخبير بيغذّي التحاليل الجنائية والدفاع. تخطيط وقياس الصيد على نطاق واسع، وإغلاق الحلقة بين الصيد والكشف وتغيير التقوية.

  1. برنامج صيد على نطاق واسع

    فيديو 50 دقيقة

  2. تخطيط وقياس الصيد المؤسسي

    فيديو 45 دقيقة

  3. إغلاق الحلقة للكشف والتقوية

    فيديو 45 دقيقة

  4. تقرير النتائج للقيادة

    فيديو 40 دقيقة

تحقيق تحاليل جنائية رقمية كامل 3 دروس · 4 ساعات و45 دقيقة

نهائيات التحاليل الجنائية. قضية كاملة مشتغلة من استحواذ الدليل عبر تحليل الذاكرة والقرص والخط الزمني لخلاصة موثّقة وقابلة للدفاع عن اللي حصل وإزاي.

  1. الاستحواذ والفرز

    فيديو ساعة و15 دقيقة

  2. تحليل الذاكرة والقرص والخط الزمني

    فيديو ساعتان

  3. الخلاصة والتقرير الجنائي

    فيديو ساعة و30 دقيقة

تحقيق استجابة حوادث كامل 3 دروس · 4 ساعات و45 دقيقة

نهائيات التعامل مع الحوادث. حادث كبير متعامل معاه عبر دورة حياة الهجوم الكاملة: الكشف وتحديد النطاق والاحتواء والاستئصال والتعافي، مع التعرف على الحرفية في كل مرحلة.

  1. الكشف وتحديد النطاق

    فيديو ساعة و15 دقيقة

  2. الاحتواء والاستئصال والتعافي

    فيديو ساعتان

  3. تقرير الحادث والـ debrief

    فيديو ساعة و30 دقيقة

التقييم النهائي الخبير لـ Blue Team 4 دروس · 6 ساعات

المستوى كله في تقييم واحد. اختراق متطور متعدد المراحل: اكتشفه، واصطاد نطاقه الكامل، واعمل تحاليل جنائية للمضيفات الرئيسية، وتعامل مع الحادث، واقترح تغييرات الدفاع المؤسسي اللي كانت هتوقفه.

  1. الكشف والصيد الكامل النطاق

    فيديو ساعة و30 دقيقة

  2. تحاليل جنائية للمضيفات الرئيسية

    فيديو ساعتان

  3. التعامل مع الحادث والتوصيات المؤسسية

    فيديو ساعة و30 دقيقة

  4. التقرير النهائي

    فيديو ساعة

آراء الطلاب

لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.

التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول

  • صورة كورس Blue Team المستوى الثاني
    متقدم 103 ساعات و25 دقيقة

    الأمن السيبراني

    Blue Team المستوى الثاني

    المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.

    EGP 4,000
  • صورة كورس Blue Team المستوى الأول
    مبتدئ 86 ساعة

    الأمن السيبراني

    Blue Team المستوى الأول

    مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.

    EGP 6,000

  • صورة كورس Red Team المستوى الثالث
    متقدم 149 ساعة و30 دقيقة

    الأمن السيبراني

    Red Team المستوى الثالث

    المستوى الخبير: مسار تحضيري متكامل لـ OSEP و OSWE و OSED عبر التهرّب المتقدم واستغلال الويب بالصندوق الأبيض وتطوير ثغرات وضع المستخدم في Windows — التلات تخصصات اللي بيوصلوا مع بعض لـ OSCE3.

    EGP 12,000