الأمن السيبراني
Blue Team المستوى الثالث
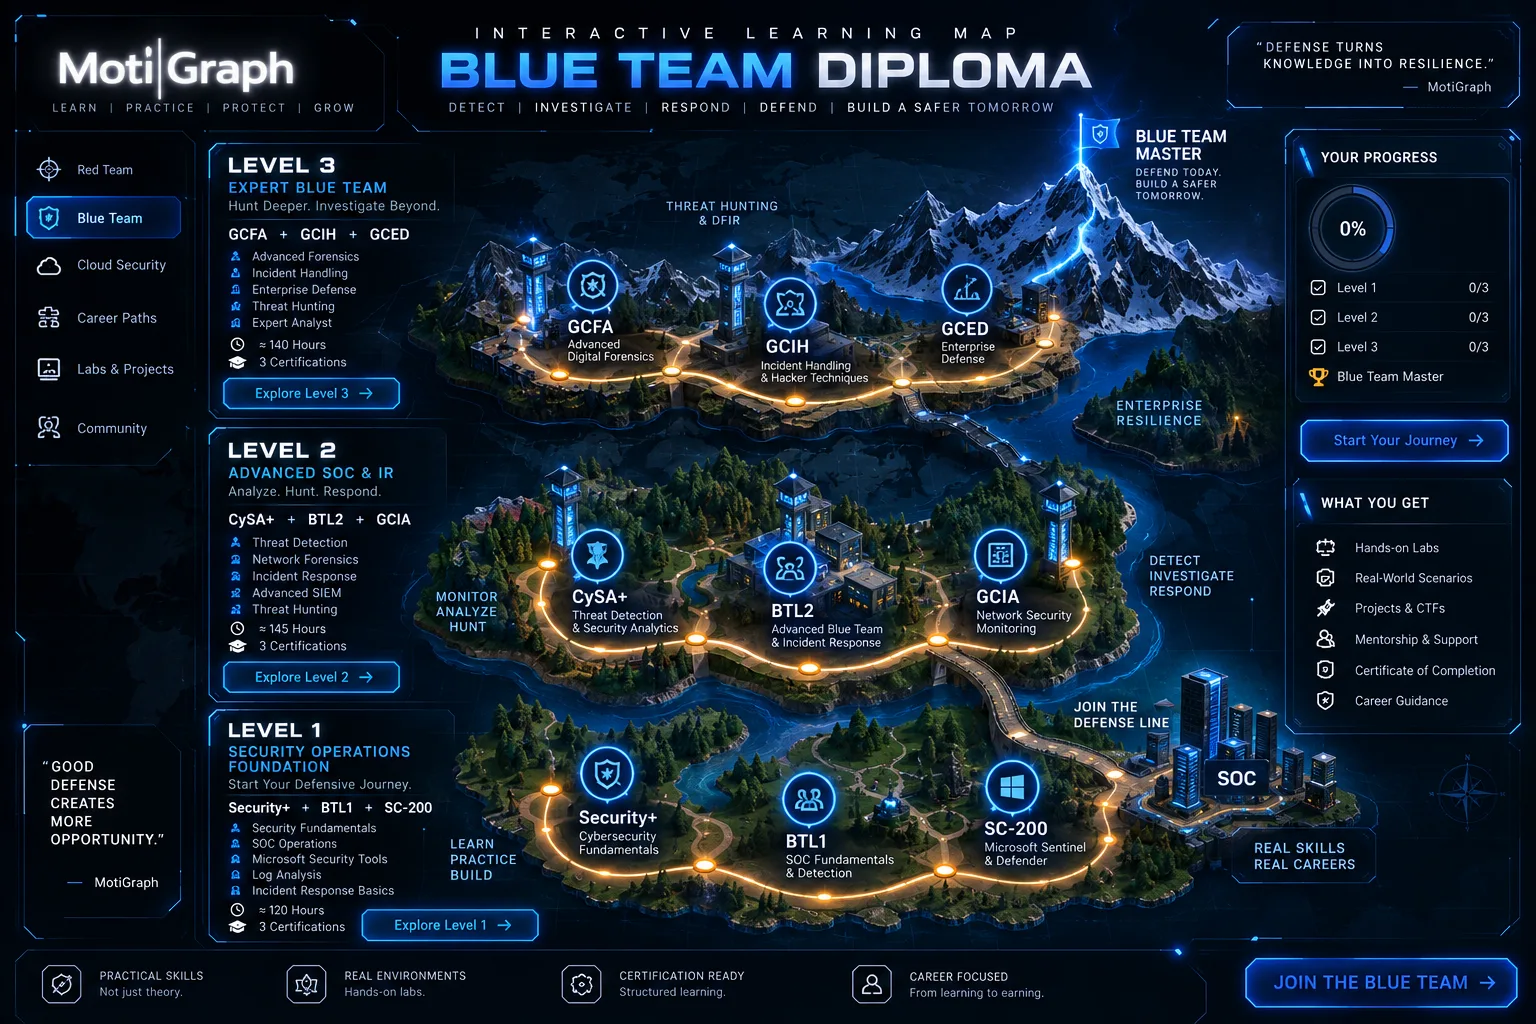
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
SOC متقدم والاستجابة للحوادث
المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.
من البداية للاحتراف
المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.
ده المستوى الدفاعي الثاني، وبينتقل من الشغل في طابور الـ SOC لقيادة تحقيق. بتروح عميق في تحليلات الأمن وكشف التهديدات بالطريقة اللي CySA+ بيقيسها، وبعدين الاستجابة المتقدمة للحوادث وصيد التهديدات من BTL2، وأخيرًا مراقبة أمن الشبكات والتحاليل الجنائية اللي GCIA مبني عليها — تحليل الحزم، و IDS/IPS، و DNS وتحليل الحركة، والتحاليل الجنائية الكاملة للشبكات. مليان معامل: تحقيق PCAP، وكشف حركة C2، وتحليل حركة البرمجيات الخبيثة، وتحليل أحداث Windows، وتحقيق EDR، واستجابة حوادث كاملة. وبينتهي بقضية تحاليل جنائية شبكية كاملة وتقييم Blue Team نهائي.
لماذا هذا المسار؟
ما ستقدر تعمله فعلًا بنهاية المسار.
تطبيق عملي في بيئات تدريب مصرّح بها.
بتنهي بتحقيقين كاملين وتقييم: قضية تحاليل جنائية شبكية كاملة مشتغلة من التقاط الحزم لخلاصة موثّقة، وتحقيق استجابة حوادث كامل من الأول للآخر، وتقييم Blue Team نهائي بيسحب من مهارات التحليلات والصيد والتحاليل الجنائية اللي التلات شهادات بتغطيها. كل واحد موثّق بالطريقة اللي التقرير الاحترافي بيتكتب بيها.
قبل ما تبدأ
الفئة المستهدفة
أدوار يؤهلك لها ما ستتعلمه.
32 وحدة · 126 درسًا · 103 ساعات و25 دقيقة
حيث المستوى الثاني بيبدأ: تشغيل عمليات الأمن كانضباط، مش طابور. النضج التشغيلي، والمقاييس، وإزاي المحلل بيساهم في برنامج مش بس بيقفل تذاكر.
النضج التشغيلي والمقاييس
فيديو 50 دقيقة
المحلل في برنامج أمني
فيديو 45 دقيقة
تدفقات البيانات التشغيلية
فيديو 45 دقيقة
التغطية والفجوات
فيديو 40 دقيقة
مهارة CySA+ الأساسية: كشف تهديد من البيانات وتحليله لخلاصة. الكشف السلوكي والتوقيعي، وتحليل الشذوذ، وتحويل الكشف لحدث مفهوم.
الكشف السلوكي والتوقيعي
فيديو 55 دقيقة
تحليل الشذوذ
فيديو 50 دقيقة
الربط عبر المصادر
فيديو 50 دقيقة
توثيق كشف
فيديو 45 دقيقة
إيجاد الضعف قبل المهاجم. فحص الثغرات وتقييمها وترتيب أولوياتها، ودورة الإدارة اللي بتحوّل الفحص لمعالجة بتحصل فعلًا.
فحص الثغرات
فيديو 50 دقيقة
التقييم وترتيب الأولويات
فيديو 45 دقيقة
دورة المعالجة
فيديو 45 دقيقة
تقليل المخاطر بموارد محدودة
فيديو 40 دقيقة
استخدام البيانات لإيجاد اللي القواعد بتفوّته. التحليلات الإحصائية والسلوكية، ووضع خط أساسي، وتقنيات التحليلات اللي بتظهّر هجوم بطيء هادي التوقيع عمره ما بيمسكه.
التحليلات الإحصائية والسلوكية
فيديو 50 دقيقة
وضع خط أساسي للطبيعي
فيديو 45 دقيقة
إظهار النشاط البطيء الهادي
فيديو 45 دقيقة
توصيل نتيجة تحليلية
فيديو 40 دقيقة
استخبارات بتقود الكشف والصيد. دورة حياة الاستخبارات، وتوصيف الخصم، وتحويل الاستخبارات لكشوفات وفرضيات صيد مش خلاصة محدش بيقراها.
دورة حياة الاستخبارات
فيديو 45 دقيقة
توصيف الخصم
فيديو 50 دقيقة
الاستخبارات لكشوفات وصيد
فيديو 45 دقيقة
الحكم على المصادر ووزنها
فيديو 40 دقيقة
تشغيل SIEM على مستوى أبعد من البحث فيه. إدخال البيانات وتوحيدها على نطاق واسع، والربط المتقدم، وإدارة المحتوى، وإبقاء الـ SIEM مفيد وهو بيكبر.
إدخال وتوحيد البيانات على نطاق واسع
فيديو 55 دقيقة
محتوى الربط المتقدم
فيديو 55 دقيقة
إدارة محتوى الـ SIEM
فيديو 50 دقيقة
الأداء وهو بيكبر
فيديو 40 دقيقة
قراءة السجلات بالعمق اللي التحقيق محتاجه. الربط عبر مصادر كتير، وإعادة بناء تسلسل الأحداث، وملاحظة التلاعب والفجوات اللي بتكشف مهاجم بيخفي آثاره.
الربط عبر مصادر كتير
فيديو 55 دقيقة
إعادة بناء تسلسل أحداث
فيديو 55 دقيقة
ملاحظة التلاعب والفجوات
فيديو 50 دقيقة
بناء خط زمني من السجلات
فيديو 40 دقيقة
بناء الكشوفات كانضباط. دورة تطوير كشف، والاختبار ضد محاكاة الخصم، وقياس الفعالية، وإدارة الكشوفات ككود الفريق بيصونه.
دورة تطوير الكشف
فيديو 55 دقيقة
الاختبار ضد محاكاة الخصم
فيديو 50 دقيقة
قياس فعالية الكشف
فيديو 50 دقيقة
الكشوفات كمحتوى مُصان
فيديو 45 دقيقة
البحث عن المهاجم اللي مفيش تنبيه اشتغل عليه. الصيد المدفوع بالفرضيات، وبناء صيد من استخبارات أو تقنية، وتحويل صيد ناجح لكشف دائم.
الصيد المدفوع بالفرضيات
فيديو 55 دقيقة
بناء وتشغيل صيد
فيديو 55 دقيقة
التأكيد بالأدلة
فيديو 45 دقيقة
من الصيد للكشف
فيديو 45 دقيقة
ATT&CK كأداة تشغيلية، مش بوستر. بناء خرائط التغطية، وقيادة تحقّق بأسلوب الفريق البنفسجي، وترتيب شغل الكشف بالتقنيات اللي بتهم بيئتك.
بناء خريطة تغطية
فيديو 45 دقيقة
التحقق من الكشوفات ضد التقنيات
فيديو 50 دقيقة
الترتيب حسب الأهمية
فيديو 45 دقيقة
توصيل الوضع
فيديو 40 دقيقة
استجابة بتتقاد، مش بس بتتعمل. الدورة الكاملة من التحضير للدروس المستفادة، وتنسيق تحقيق، والقرارات اللي بتحدّ الضرر مع الحفاظ على الأدلة.
من التحضير للدروس المستفادة
فيديو 55 دقيقة
تنسيق تحقيق
فيديو 50 دقيقة
الاحتواء مقابل الأدلة
فيديو 45 دقيقة
مراجعة الدروس المستفادة
فيديو 40 دقيقة
الشغل على حادث لجذره. تحديد نطاق الاختراق، وتتبع المهاجم عبر المضيفين، وإثبات الخط الزمني ونقطة الدخول، والإجابة على الأسئلة اللي التقرير لازم يقفلها.
تحديد نطاق الاختراق
فيديو 55 دقيقة
تتبع مهاجم عبر المضيفين
فيديو 55 دقيقة
الخط الزمني ونقطة الدخول
فيديو 50 دقيقة
الإجابة على الأسئلة الأساسية
فيديو 40 دقيقة
الانضباط ورا تحقيق بدرجة دليل. المبادئ الجنائية، والتعامل مع الأدلة وسلسلة الحيازة، والنسخ، والفرق بين إنك تلاقي حاجة وإنك تثبتها.
المبادئ الجنائية والتعامل
فيديو 45 دقيقة
سلسلة الحيازة
فيديو 45 دقيقة
النسخ والسلامة
فيديو 45 دقيقة
النتيجة مقابل الإثبات
فيديو 40 دقيقة
إعادة بناء اللي حصل على مضيف Windows من اللي ساب وراه. الريجستري، وسجلات الأحداث، وآثار التنفيذ ونشاط المستخدم، مربوطين في خط زمني للهجوم.
التحاليل الجنائية للريجستري وسجلات الأحداث
فيديو 50 دقيقة
آثار التنفيذ ونشاط المستخدم
فيديو 50 دقيقة
الربط في خط زمني
فيديو 45 دقيقة
نشاط المهاجم مقابل المستخدم
فيديو 40 دقيقة
نفس الانضباط على Linux. التحاليل الجنائية لنظام الملفات والسجلات، وآثار الاستمرارية والحسابات، وإعادة بناء اختراق على خادم من الآثار اللي سابها.
التحاليل الجنائية لنظام الملفات والسجلات
فيديو 50 دقيقة
آثار الاستمرارية والحسابات
فيديو 45 دقيقة
إعادة بناء اختراق خادم
فيديو 45 دقيقة
خط زمني جنائي لـ Linux
فيديو 40 دقيقة
التحقيق اللي عايش في الحركة. الشغل من الحزم الملتقطة وبيانات التدفق، وإعادة بناء الجلسات والملفات المنقولة، وإثبات اللي عدّى على السلك.
التحقيق من الحزم والتدفق
فيديو 50 دقيقة
إعادة بناء الجلسات والنقل
فيديو 50 دقيقة
استخراج آثار من الحركة
فيديو 45 دقيقة
إثبات اللي عدّى على السلك
فيديو 40 دقيقة
قراءة السلك حزمة بحزمة، مهارة GCIA التأسيسية. Wireshark بعمق، وتشريح البروتوكولات، وتتبع التدفقات، والتعرف على شكل الهجوم في الحركة الخام.
Wireshark بعمق
فيديو 55 دقيقة
تشريح البروتوكولات
فيديو 55 دقيقة
تتبع التدفقات
فيديو 50 دقيقة
أنماط الهجوم في الحركة
فيديو 45 دقيقة
مراقبة الشبكة كنظام مُدافَع عنه. أنواع بيانات NSM، ووضع المستشعرات، وبناء الرؤية اللي بتخلي المدافع يشوف اختراق في الحركة قبل ما النقطة الطرفية تشوفه.
أنواع بيانات NSM
فيديو 50 دقيقة
وضع المستشعرات
فيديو 50 دقيقة
بناء رؤية شبكية
فيديو 50 دقيقة
اكتشاف اختراق من بيانات الشبكة
فيديو 45 دقيقة
الأنظمة اللي بتعلّم على الحركة، وإزاي تشتغل مخرجاتها. إزاي IDS و IPS بيكتشفوا، وقراءة وكتابة التواقيع، وفرز تنبيه IDS لحكم.
إزاي IDS و IPS بيكتشفوا
فيديو 45 دقيقة
قراءة وكتابة التواقيع
فيديو 50 دقيقة
فرز تنبيه IDS
فيديو 45 دقيقة
الضبط لتقليل الضوضاء
فيديو 40 دقيقة
البروتوكول اللي المهاجمين بيختبوا جواه. قراءة حركة DNS، والتعرف على الـ tunnelling والتسريب، وملاحظة النطاقات المولّدة خوارزميًا اللي البرمجية بتتصل بيها.
قراءة حركة DNS
فيديو 45 دقيقة
DNS tunnelling والتسريب
فيديو 50 دقيقة
النطاقات المولّدة خوارزميًا
فيديو 45 دقيقة
التحقيق في استعلام مشبوه
فيديو 40 دقيقة
حركة الويب اللي بتحمل معظم الهجوم. قراءة طلبات واستجابات HTTP، والـ TLS بيخبي وبيكشف إيه، والتعرف على التوصيل والـ beaconing المعتمد على الويب في التدفق.
قراءة طلبات واستجابات HTTP
فيديو 45 دقيقة
الـ TLS بيخبي ويكشف إيه
فيديو 45 دقيقة
التوصيل المعتمد على الويب
فيديو 45 دقيقة
ملاحظة الـ beaconing
فيديو 40 دقيقة
المكدّس على المستوى اللي GCIA بيختبره. حقول الترويسة ومعناها، وسلوك الاتصال والشذوذ، والتجزئة والتهرّب، وقراءة جلسة من حزمها لوحدها.
حقول الترويسة ومعناها
فيديو 45 دقيقة
سلوك الاتصال والشذوذ
فيديو 45 دقيقة
التجزئة والتهرّب
فيديو 45 دقيقة
إعادة بناء جلسة
فيديو 40 دقيقة
تحديد البرمجية بطريقة كلامها. التعرف على تواقيع حركة العائلات الشائعة، واستخراج المؤشرات من التقاط، وإعادة بناء إصابة من الشبكة لوحدها.
تواقيع حركة البرمجيات الخبيثة
فيديو 45 دقيقة
استخراج مؤشرات من التقاط
فيديو 50 دقيقة
إعادة بناء إصابة
فيديو 45 دقيقة
إنتاج مؤشرات للكشف
فيديو 40 دقيقة
إيجاد القناة اللي المهاجم بيتحكم بيها في اختراق. أنماط C2 عبر HTTP و DNS و TLS، والـ beaconing والـ jitter، وكشف قناة مصممة عشان تندمج.
أنماط C2 عبر البروتوكولات
فيديو 55 دقيقة
الـ beaconing والـ jitter
فيديو 50 دقيقة
C2 مقابل الأتمتة الحميدة
فيديو 45 دقيقة
بناء كشف لقناة
فيديو 45 دقيقة
التصيّد مشتغل للحملة اللي وراه. تحليل سلسلة حمولة، ونسب حملة من بنيتها التحتية، وتحديد مين تاني اتستهدف عبر البيئة.
تحليل سلسلة حمولة
فيديو 50 دقيقة
نسب حملة
فيديو 45 دقيقة
تحديد مين اتستهدف
فيديو 45 دقيقة
إنتاج مؤشرات حملة
فيديو 40 دقيقة
الشغل على EDR كأداة تحقيق. التيليمتري اللي الـ EDR بيوفّرها، والصيد والاستجابة من الكونسول، وإعادة بناء اللي حصل على مضيف من شجرة عملياته.
تيليمتري الـ EDR
فيديو 55 دقيقة
الصيد والاستجابة من الكونسول
فيديو 55 دقيقة
إعادة بناء شجرة عمليات
فيديو 50 دقيقة
احتواء مضيف
فيديو 40 دقيقة
KQL بعد الأساسيات. المعاملات والدوال المتقدمة، وتقنيات السلاسل الزمنية والربط، وكتابة استعلامات صيد كفؤة بتشتغل على بيانات كبيرة من غير timeout.
المعاملات والدوال المتقدمة
فيديو 50 دقيقة
استعلامات السلاسل الزمنية والربط المتعدد
فيديو 50 دقيقة
تحسين الاستعلام
فيديو 45 دقيقة
مكتبة استعلامات قابلة لإعادة الاستخدام
فيديو 40 دقيقة
الصيد كبرنامج قابل للتكرار، مش مرة واحدة. تخطيط دورة صيد، وتشغيلها عبر البيئة، وقياس النتائج، وتغذية النتائج للكشوفات والتغطية.
تخطيط دورة صيد
فيديو 55 دقيقة
تشغيل صيد عبر البيئة
فيديو 55 دقيقة
قياس النتائج
فيديو 45 دقيقة
تغذية النتائج للتغطية
فيديو 45 دقيقة
التقرير اللي بيصمد للتدقيق. هيكلة تقرير تحاليل جنائية وحادث، وعرض الأدلة وخط زمني قابل للدفاع، وكتابة نتائج بتصمد للمراجعة.
هيكلة التقرير
فيديو 45 دقيقة
الأدلة وخط زمني قابل للدفاع
فيديو 45 دقيقة
الحقيقة مقابل التفسير
فيديو 40 دقيقة
تحقيق متعدد المصادر مشتغل للنهاية. سحب بيانات النقطة الطرفية والشبكة والـ SIEM في صورة واحدة، وحل الأدلة المتضاربة، والوصول لخلاصة قابلة للدفاع تحت ضغط الوقت.
ربط النقطة الطرفية والشبكة والـ SIEM
فيديو 55 دقيقة
حل الأدلة المتضاربة
فيديو 50 دقيقة
خلاصة قابلة للدفاع
فيديو 45 دقيقة
الشغل تحت ضغط الوقت
فيديو 45 دقيقة
النص الشبكي من النهائيات. قضية كاملة مشتغلة من التقاط حزم: إعادة بناء الاختراق، واستخراج الأدلة والمؤشرات، وتوثيق خلاصة قابلة للدفاع.
الالتقاط والتحليل الأولي
فيديو ساعة و15 دقيقة
إعادة بناء الاختراق
فيديو ساعة و30 دقيقة
الأدلة والمؤشرات والخلاصة
فيديو ساعة و15 دقيقة
المستوى كله في تقييم واحد. حادث بيمتد عبر التحليلات والصيد والتحاليل الجنائية: اكتشفه، وحقّق فيه عبر النقطة الطرفية والشبكة، واصطاد النطاق، وسلّم تقرير احترافي بيسحب من التلات شهادات.
الكشف وتحديد النطاق
فيديو ساعة و30 دقيقة
تحقيق النقطة الطرفية والشبكة
فيديو ساعتان
صيد النطاق الكامل
فيديو ساعة و30 دقيقة
التقرير الاحترافي
فيديو ساعة و15 دقيقة
لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.
التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول
الأمن السيبراني
المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.
EGP 6,000
الأمن السيبراني
مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.
EGP 6,000
الأمن السيبراني
المستوى الخبير: مسار تحضيري متكامل لـ OSEP و OSWE و OSED عبر التهرّب المتقدم واستغلال الويب بالصندوق الأبيض وتطوير ثغرات وضع المستخدم في Windows — التلات تخصصات اللي بيوصلوا مع بعض لـ OSCE3.
EGP 12,000
متاح الآن · مساعد آلي
مرحبًا! 👋
أنا مساعد MotiGraph Academy. يمكنني مساعدتك في معرفة الكورسات المتاحة، والأسعار، والتسجيل، والشهادات، وبيانات التواصل.
كيف يمكنني مساعدتك اليوم؟
أسئلة مقترحة: