تخطي إلى المحتوى
الأمن السيبراني

Red Team المستوى الثاني

Red Team متقدم ومحاكاة الخصم على مستوى المؤسسات

القفزة من مختبِر اختراق لمشغّل Red Team: مسار تحضيري متكامل لـ CRTP و PNPT و CRTO عبر Active Directory المؤسسي والمهمات الاحترافية على الشبكات والـ Command & Control والـ OPSEC.

المستوى:
متقدم
الأسابيع:
26 أسبوعًا
الساعات التدريبية:
202 ساعة
المحتوى:
140 درسًا
نُشر في:
شاهد خريطة المسار
  • Red Team
  • Active Directory
  • Cobalt Strike
  • C2
  • CRTP
  • PNPT
  • CRTO
  • Adversary Simulation
صورة كورس Red Team المستوى الثاني

من البداية للاحتراف

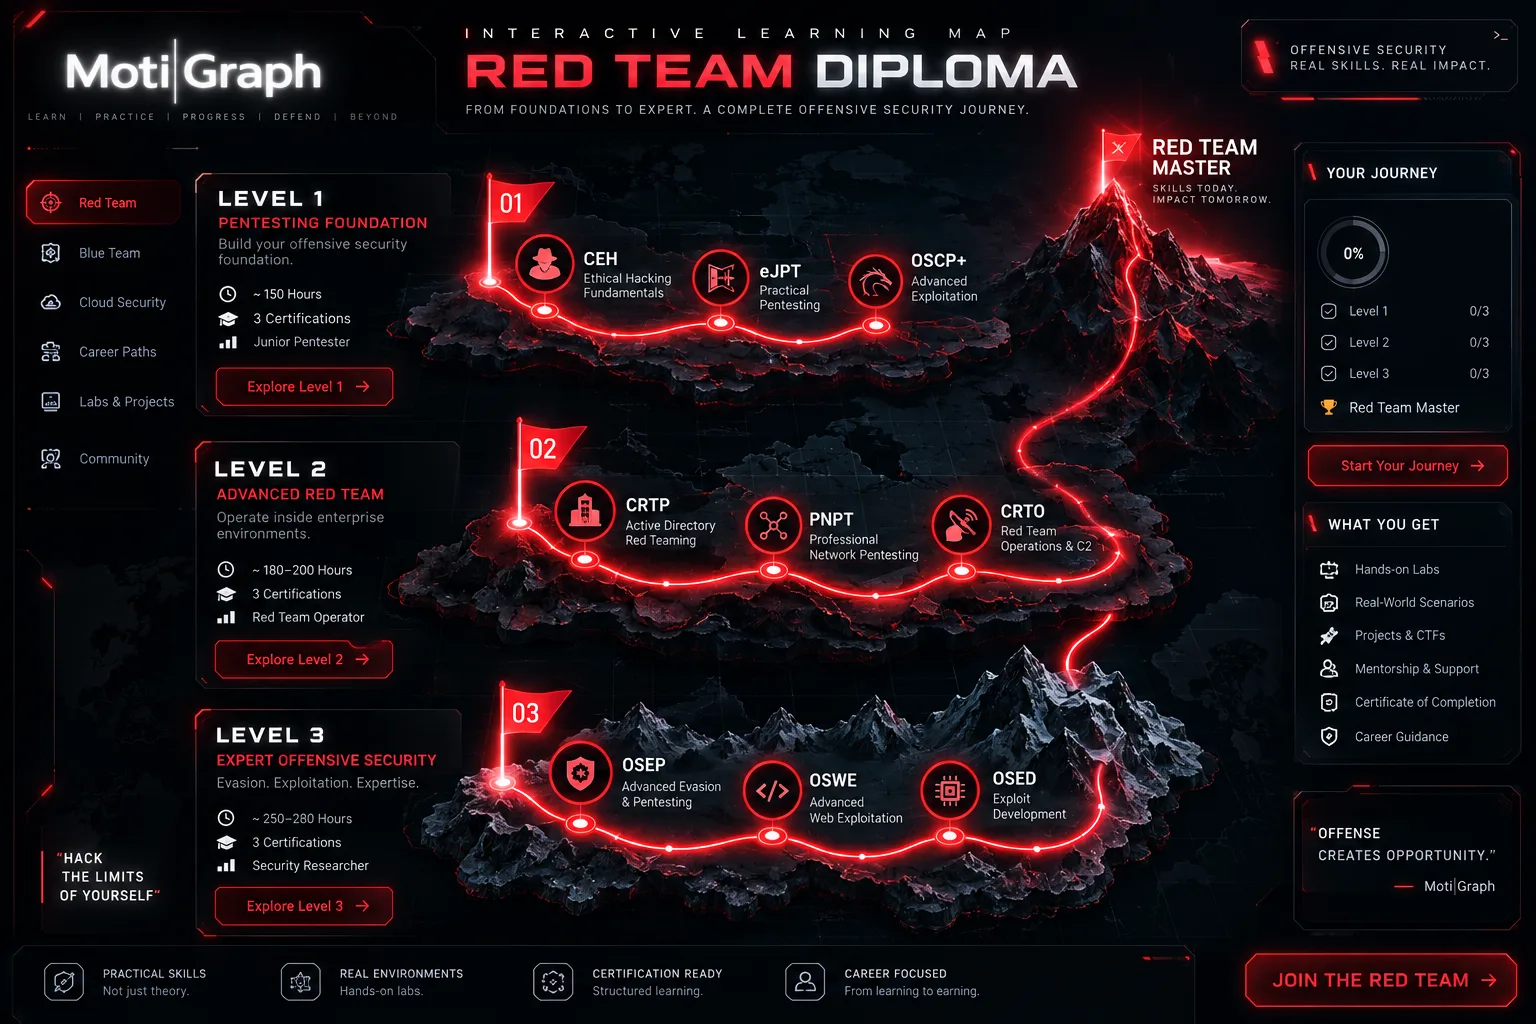
خريطة المسار

المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.

عرض بالحجم الكامل
خريطة مسار Red Team المستوى الثاني

عن الكورس

ده المستوى الثاني في مسار Red Team، وبيغيّر السؤال. المستوى الأول بيسأل إزاي تخترق نظام؛ المستوى الثاني بيسأل إزاي تشتغل جوه مؤسسة بعد ما تدخل. بتروح عميق في Active Directory بالطريقة اللي CRTP بيطلبها — المعمارية، والتعداد كرسم لمسارات الهجوم، و Kerberos، والـ delegation، والـ trusts، و AD CS، والسيطرة على الدومين — وبعدين بتنفّذ مهمات كاملة من الخارج للداخل بالطريقة اللي PNPT بيقيسها، وأخيرًا بتنتقل لعمليات Red Team الحقيقية مع CRTO: الـ Command & Control، و Cobalt Strike، والـ OPSEC، والحرفية الواعية بالكشف. تلاتين بالمية نظري وسبعين بالمية عملي، في معامل AD مؤسسية ومعامل شبكات داخلية ومعامل C2، وبينتهي بمحاكاة خصم مؤسسية كاملة ضد غابة متعددة الدومينات.

لماذا هذا المسار؟

أبرز ما يميزه

  • 1 مسار واحد متصل عبر CRTP و PNPT و CRTO — AD مؤسسي ومهمات احترافية و C2.
  • 2 سبعين بالمية عملي في معامل AD المؤسسية والشبكات الداخلية و C2.
  • 3 حرفية Red Team حقيقية: Cobalt Strike، وبنية C2، و OPSEC، والوعي بالكشف.
  • 4 بينتهي بمحاكاة خصم مؤسسية كاملة عبر غابة متعددة الدومينات.

ماذا ستتعلم؟

ما ستقدر تعمله فعلًا بنهاية المسار.

  • تعدّد Active Directory مؤسسي وترسم مسارات هجوم كاملة.
  • تتصعّد من مستخدم دومين قليل الصلاحيات لـ Domain و Enterprise Admin.
  • تنفّذ هجمات Kerberos: Kerberoasting و AS-REP roasting وإساءة استخدام الـ delegation.
  • تسيء استخدام ثقة الدومين والغابة و AD CS وروابط SQL Server لعبور الحدود.
  • تنفّذ مهمة احترافية من الخارج للداخل وتكتب التقرير والـ debrief.
  • تجهّز بنية C2 وتشغّل Beacon وانت واضع الـ OPSEC في بالك.
  • تتحرك جانبيًا وتأسّس استمرارية بالطريقة اللي الخصم بيعملها، جوه معمل.
  • تفكّر في اللي الفريق الأزرق بيشوفه، مش بس هل الاستغلال نجح.

المهارات التي ستتقنها

Active Directory المؤسسي

  • معمارية AD: الغابات والأشجار والـ trusts وواصفات الأمان
  • التعداد كرسم لمسارات الهجوم، مش قائمة مراجعة
  • PowerShell الهجومي وحرفية .NET
  • إساءة استخدام ACL و ACE وأذونات الكائنات
  • إساءة استخدام Group Policy والـ delegation

Kerberos وتصعيد الدومين

  • معمارية Kerberos وتدفق المصادقة
  • Kerberoasting و AS-REP roasting
  • الـ delegation غير المقيّد والمقيّد والمعتمد على الموارد
  • مسارات هجوم Domain و Enterprise Admin
  • AdminSDHolder والمجموعات المحمية

الثقة و AD CS والاستمرارية

  • إساءة استخدام ثقة الدومين والغابة والمسارات عبر الغابات
  • AD CS وتصعيد الصلاحيات المعتمد على الشهادات
  • روابط SQL Server ومسارات الهجوم عبر الأنظمة
  • استمرارية Kerberos: تذاكر Golden و Silver و Diamond
  • مفاهيم الاستمرارية المعتمدة على ACL و SSP

المهمات الاحترافية

  • OSINT واكتشاف سطح الهجوم الخارجي
  • اختبار الاختراق الخارجي للوصول الأولي
  • اختبار اختراق الشبكة الداخلية لاختراق الدومين
  • التقارير الاحترافية وسرد الهجوم والـ debrief المباشر

عمليات Red Team

  • محاكاة الخصم مقابل المحاكاة وتخطيط المهمة
  • معمارية Command & Control والـ listeners والـ redirectors
  • Cobalt Strike وعمليات Beacon
  • الـ OPSEC ومؤشرات المضيف والشبكة وسطح الكشف
  • أساسيات التهرّب الدفاعي: AMSI و EDR والوعي بـ Defender

المعامل والمشاريع العملية

تطبيق عملي في بيئات تدريب مصرّح بها.

المعامل المؤسسية

  1. 1 معمل AD مؤسسي: من مستخدم قليل الصلاحيات لـ Domain Admin
  2. 2 معمل الثقة: من child domain لجذر الغابة و Enterprise Admin
  3. 3 مهمة من الخارج للداخل: من OSINT لاختراق الدومين
  4. 4 معمل C2: البنية والـ redirectors وعمليات Beacon
  5. 5 معمل OPSEC: الاشتغال ضد بيئة مراقَبة

محاكاة الخصم

  1. 1 حملة كاملة بتسلسل مهارات CRTP و PNPT و CRTO في سير عمل واحد
  2. 2 غابة متعددة الدومينات بـ DMZ وشبكة داخلية وثقة غابة
  3. 3 أربعتاشر مرحلة من OSINT لحد الـ executive debrief

المشروع النهائي

بتنهي المستوى بمحاكاة خصم مؤسسية كاملة ضد غابة متعددة الدومينات بتحاكي مؤسسة حقيقية: مضيف خارجي و DMZ، وخادم ويب وبوابة VPN، وشبكة داخلية من محطات عمل وخوادم و SQL، ودومين Active Directory خلف domain controller، وثقة غابة لدومين تاني. بتشتغل أربعتاشر مرحلة — OSINT، والاستطلاع الخارجي، والوصول الأولي، وتعداد المضيف، وتصعيد الصلاحيات، والوصول لبيانات الاعتماد، والحركة الجانبية، و Active Directory، وتصعيد صلاحيات الدومين، وتحليل الثقة، وإتمام الهدف، والأدلة، وتقرير احترافي، و executive debrief — وانت بتتصرف كمشغّل Red Team طول الوقت، مش لاعب CTF.

قبل ما تبدأ

المتطلبات

  • Red Team المستوى الأول، أو خبرة عملية مكافئة.
  • شبكات و Linux و Windows قوية.
  • إلمام بالتعداد والاستغلال وسطحي تصعيد الصلاحيات.
  • أساسيات Active Directory والـ pivoting الأساسي.
  • ده مش مسار مبتدئين — بيبدأ من حيث المستوى الأول بينتهي.

الفئة المستهدفة

لمن هذا المسار؟

  • خريجي المستوى الأول المستعدين ينتقلوا من الـ pentesting للـ red teaming.
  • مختبِري الاختراق المبتدئين والمحترفين.
  • مختبِري الاختراق الداخلي والاستشاريين الأمنيين.
  • محللي الأمن الهجومي ومحللي SOC العابرين للجانب الأحمر.
  • أي حد متخصص في Active Directory.
  • أي حد بيستهدف CRTP أو PNPT أو CRTO.

الوظائف المتاحة بعد المسار

أدوار يؤهلك لها ما ستتعلمه.

  • مشغّل Red Team
  • مختبِر اختراق داخلي
  • مختبِر اختراق شبكات
  • استشاري أمن هجومي
  • أخصائي أمن Active Directory
  • محلل محاكاة الخصم
  • Red Team مبتدئ / متوسط
  • مُقيّم أمن مؤسسي

محتوى الكورس

25 وحدة · 140 درسًا · 122 ساعة و45 دقيقة

معمارية Active Directory المتقدمة 6 دروس · 5 ساعات و10 دقائق

هاجمت دومين في المستوى الأول؛ هنا بتتعلم إزاي الدليل المؤسسي مبني فعلًا، لأنك مش هتقدر ترسم مسار هجوم عبر بنية مش فاهمها. الغابات والأشجار والـ trusts والـ global catalog، وواصفات الأمان — الـ SIDs والـ ACLs والـ ACEs — اللي بتحدد بهدوء مين يقدر يعمل

  1. الغابات والأشجار والدومينات والـ global catalog

    فيديو 55 دقيقة

  2. الـ domain controllers والـ OUs و Group Policy

    فيديو 50 دقيقة

  3. LDAP و Kerberos و NTLM و DNS في المؤسسة

    فيديو 55 دقيقة

  4. علاقات الثقة واتجاهها

    فيديو 50 دقيقة

  5. الـ security principals: الـ SIDs والـ RIDs

    فيديو 45 دقيقة

  6. الـ ACLs والـ ACEs وواصفات الأمان

    فيديو 55 دقيقة

تعداد AD المتقدم 6 دروس · 5 ساعات و20 دقيقة

التعداد في مؤسسة مش قائمة مراجعة، هو رسم خرائط. بتتعلم تحوّل المستخدمين والمجموعات والجلسات والـ ACLs والـ SPNs والـ trusts لرسم واحد مقروء — مسار الهجوم من مستخدم قليل الصلاحيات لـ Domain Admin — قبل ما تلمس أي حاجة.

  1. تعداد المستخدمين والمجموعات والأجهزة

    فيديو 55 دقيقة

  2. الجلسات والمستخدمين المسجّلين والمشاركات

    فيديو 50 دقيقة

  3. الـ SPNs وحسابات الخدمة والمجموعات المميزة

    فيديو 55 دقيقة

  4. الـ ACLs وأذونات الكائنات والـ GPOs

    فيديو 55 دقيقة

  5. تعداد الـ trusts

    فيديو 45 دقيقة

  6. رسم مسار الهجوم بـ BloodHound

    فيديو ساعة

حرفية PowerShell و .NET 6 دروس · 5 ساعات و5 دقائق

أدوات المشغّل، والتسجيل اللي بيراقبها. PowerShell و .NET الهجومي للتعداد والتنفيذ، والأهم — الضوابط الأمنية اللي هتقابلها: AMSI وتسجيل كتل السكربت ووضع اللغة المقيّد، مفهومة كفاية تفكّر فيها، جوه معمل.

  1. PowerShell للتعداد الهجومي

    فيديو 55 دقيقة

  2. كائنات PowerShell والـ pipeline والتنفيذ عن بُعد

    فيديو 50 دقيقة

  3. ضوابط أمان PowerShell والتسجيل

    فيديو 50 دقيقة

  4. AMSI وتسجيل كتل السكربت ووضع اللغة المقيّد

    فيديو 55 دقيقة

  5. مفاهيم أمان .NET والتجميعات

    فيديو 50 دقيقة

  6. التنفيذ في الذاكرة والـ loaders (مفاهيم)

    فيديو 45 دقيقة

تصعيد صلاحيات Windows المؤسسي 6 دروس · 4 ساعات و55 دقيقة

Local administrator على مضيف واحد مش الهدف دلوقتي؛ هو خطوة في مسار أكبر. إساءة استخدام الخدمات، ومفاهيم الـ token والصلاحيات، واكتشاف بيانات الاعتماد، وسوء إعداد التطبيقات — التصعيد مرئي كجزء من مسار هجوم مؤسسي مش كسب جهاز واحد.

  1. اكتشاف الـ local admin وإساءة استخدام الخدمات

    فيديو 55 دقيقة

  2. مفاهيم الـ token والصلاحيات

    فيديو 50 دقيقة

  3. اكتشاف بيانات الاعتماد على المضيف

    فيديو 45 دقيقة

  4. سوء إعداد التطبيقات وسياسة الأمان المحلية

    فيديو 50 دقيقة

  5. الخدمات والمهام المجدولة ومفاهيم القوائم البيضاء

    فيديو 50 دقيقة

  6. التصعيد كجزء من مسار هجوم

    فيديو 45 دقيقة

الوصول لبيانات الاعتماد وإساءة استخدامها 6 دروس · 4 ساعات و50 دقيقة

في المؤسسة، بيانات الاعتماد هي الحركة. فين Windows بيخزّنها، وإزاي إعادة استخدام كلمات السر والـ cached credentials بتفتح أبواب، وإزاي hash أو تذكرة مكتشفة بتبقى القفزة الجاية للحركة الجانبية أو تصعيد الصلاحيات.

  1. صيد بيانات الاعتماد ومخازن Windows

    فيديو 55 دقيقة

  2. بيانات اعتماد NTLM و Net-NTLM و Kerberos

    فيديو 55 دقيقة

  3. إعادة استخدام كلمات السر والـ cached credentials

    فيديو 45 دقيقة

  4. بيانات اعتماد حسابات الخدمة والجلسات

    فيديو 50 دقيقة

  5. مفاهيم إعادة تشغيل بيانات الاعتماد

    فيديو 45 دقيقة

  6. من بيانات الاعتماد للحركة

    فيديو 40 دقيقة

عرض جميع الوحدات (25)
هجمات Kerberos 6 دروس · 5 ساعات و25 دقيقة

واحد من أعمق أجزاء CRTP، ومن أكثرها إنتاجية في دومين حقيقي. Kerberos مش كرسم بروتوكول لكن كسطح هجوم: تدفق التذاكر، و Kerberoasting و AS-REP roasting، والتلات أنواع من الـ delegation اللي بتسلّم المهاجم مسار ما كانش المفروض يوصله.

  1. معمارية Kerberos وتدفق المصادقة

    فيديو 55 دقيقة

  2. الـ TGT والـ TGS والـ SPNs وحسابات الخدمة

    فيديو 50 دقيقة

  3. Kerberoasting

    فيديو 55 دقيقة

  4. AS-REP roasting

    فيديو 50 دقيقة

  5. الـ delegation غير المقيّد

    فيديو 55 دقيقة

  6. الـ delegation المقيّد والمعتمد على الموارد

    فيديو ساعة

تصعيد صلاحيات Active Directory 6 دروس · 5 ساعات و40 دقيقة

قلب CRTP: تبدأ كمستخدم دومين قليل الصلاحيات وتبني مسار لـ Domain Admin من الإعدادات الخاطئة. إساءة استخدام عضوية المجموعات والـ ACLs، وإساءة استخدام الـ GPO والـ delegation، وآلية المجموعات المحمية — AdminSDHolder — اللي بتدافع، ولو أُسيء استخدامها،

  1. إساءة استخدام عضوية المجموعات

    فيديو 50 دقيقة

  2. إساءة استخدام الـ ACL والـ ACE وأذونات الكائنات

    فيديو ساعة

  3. إساءة استخدام الـ GPO

    فيديو 55 دقيقة

  4. إساءة استخدام الـ delegation عمليًا

    فيديو 55 دقيقة

  5. المجموعات المحمية و AdminSDHolder

    فيديو 50 دقيقة

  6. معمل: من مستخدم دومين لـ Domain Admin

    فيديو ساعة و10 دقائق

الحركة الجانبية 6 دروس · 5 ساعات و5 دقائق

تمشية بيان اعتماد عبر شبكة. التقنيات اللي بتحمل التنفيذ — SMB و WMI و WinRM و PsExec و DCOM و PowerShell Remoting — وتقنيات إعادة استخدام بيانات الاعتماد، Pass-the-Hash و Pass-the-Ticket، اللي بتحوّل محطة عمل مخترَقة واحدة لطريق لـ domain controller.

  1. SMB و WMI والخدمات البعيدة

    فيديو 50 دقيقة

  2. WinRM و WinRS و PowerShell Remoting

    فيديو 50 دقيقة

  3. PsExec و DCOM

    فيديو 45 دقيقة

  4. Pass-the-Hash

    فيديو 50 دقيقة

  5. Pass-the-Ticket

    فيديو 50 دقيقة

  6. معمل: من PC لخادم لـ DC

    فيديو ساعة

الاستمرارية في AD المؤسسي 6 دروس · 5 ساعات

إزاي الخصم بيحافظ على دومين بعد ما يملكه — مدروس عشان تقدر تلاقيه وتحلّله، جوه معمل. الاستمرارية المعتمدة على Kerberos، وعائلة التذاكر (Golden و Silver و Diamond)، و AdminSDHolder والاستمرارية المعتمدة على ACL، والمفاهيم ورا Skeleton Key والـ SSPs ال

  1. استمرارية الدومين المعتمدة على Kerberos

    فيديو 55 دقيقة

  2. تذاكر Golden

    فيديو 55 دقيقة

  3. تذاكر Silver و Diamond

    فيديو 50 دقيقة

  4. AdminSDHolder والاستمرارية المعتمدة على ACL

    فيديو 50 دقيقة

  5. مفاهيم Skeleton Key والـ SSP المخصص

    فيديو 45 دقيقة

  6. كشف الاستمرارية في معمل

    فيديو 45 دقيقة

ثقة Active Directory 6 دروس · 5 ساعات و10 دقائق

الغابة مش دومين واحد، والثقة بين الدومينات مسارات هجوم بحد ذاتها. ثقة الدومين والغابة، وعلاقات الأب والابن، ومفاتيح الثقة، والـ SID filtering والمصادقة الانتقائية، والمسارات عبر الدومينات والغابات اللي بتوصل لـ Enterprise Admin.

  1. ثقة الدومين والغابة

    فيديو 55 دقيقة

  2. دومينات الأب والابن ومفاتيح الثقة

    فيديو 50 دقيقة

  3. الـ SID filtering والمصادقة الانتقائية

    فيديو 50 دقيقة

  4. مسارات الهجوم عبر الدومينات

    فيديو 55 دقيقة

  5. مفاهيم عبر الغابات و krbtgt

    فيديو 50 دقيقة

  6. تصعيد Enterprise Admin

    فيديو 50 دقيقة

AD CS والهجمات المعتمدة على الشهادات 5 دروس · 4 ساعات و15 دقيقة

Active Directory Certificate Services سطح تصعيد صلاحيات مختبي على المكشوف في معظم المؤسسات. سلطات الشهادات والقوالب، والتسجيل وشهادات المصادقة، والإعدادات الخاطئة اللي بتؤدي للتصعيد، وإزاي نفس المعرفة بتقود الكشف والتخفيف.

  1. AD CS وسلطات الشهادات والقوالب

    فيديو 55 دقيقة

  2. التسجيل وشهادات المصادقة

    فيديو 50 دقيقة

  3. إعدادات تصعيد الصلاحيات الخاطئة المعتمدة على الشهادات

    فيديو 55 دقيقة

  4. مسارات هجوم AD CS الشائعة

    فيديو 50 دقيقة

  5. الكشف والتخفيف

    فيديو 45 دقيقة

SQL Server وثقة قواعد البيانات 5 دروس · 3 ساعات و50 دقيقة

قواعد البيانات مسار هجوم عبر الأنظمة معظم المختبِرين بيتجاهلوه. معمارية SQL Server والمصادقة، والتعداد، وسلاسل الـ linked-server وثقة قواعد البيانات اللي بتحمل المهاجم من نظام لتنفيذ أوامر على نظام تاني.

  1. معمارية SQL Server والمصادقة

    فيديو 45 دقيقة

  2. تعداد SQL

    فيديو 45 دقيقة

  3. الخوادم المرتبطة وثقة قواعد البيانات

    فيديو 50 دقيقة

  4. مسارات الهجوم عبر الأنظمة

    فيديو 45 دقيقة

  5. مفاهيم التنفيذ من SQL لنظام التشغيل

    فيديو 45 دقيقة

اختبار الاختراق الخارجي 6 دروس · 5 ساعات و15 دقيقة

نص PNPT بيبدأ عند حافة الشبكة، حيث المهمة الحقيقية بتبدأ. OSINT واكتشاف سطح الهجوم، والتعداد الخارجي وتعداد الخدمات، والوصول الأولي اللي بيحوّل ضعف مواجه للإنترنت لموطئ قدم على الداخل.

  1. OSINT واكتشاف سطح الهجوم

    فيديو 55 دقيقة

  2. DNS والنطاقات الفرعية واستخبارات البريد

    فيديو 50 دقيقة

  3. اكتشاف التقنيات ورسم الشبكة الخارجية

    فيديو 50 دقيقة

  4. تعداد الخدمات الخارجية

    فيديو 50 دقيقة

  5. تحديد الثغرات والوصول الأولي

    فيديو 55 دقيقة

  6. من موطئ قدم خارجي للوصول الداخلي

    فيديو 55 دقيقة

اختبار اختراق الشبكة الداخلية 6 دروس · 5 ساعات و30 دقيقة

بعد ما تدخل، المهمة الحقيقية بتبدأ. التعداد الداخلي لشبكات Windows و Linux، وتعداد الدومين واكتشاف بيانات الاعتماد، والحركة الجانبية وتصعيد الصلاحيات اللي بتؤدي لـ domain controller — سلسلة الخارج-للداخل-للدومين الكاملة اللي PNPT بيقيسها.

  1. التعداد الداخلي: شبكات Windows و Linux

    فيديو 55 دقيقة

  2. SMB و LDAP و DNS و Kerberos داخليًا

    فيديو 50 دقيقة

  3. تعداد الدومين واكتشاف بيانات الاعتماد

    فيديو 55 دقيقة

  4. الحركة الجانبية وتصعيد الصلاحيات

    فيديو 55 دقيقة

  5. مسارات هجوم الـ domain controller

    فيديو 55 دقيقة

  6. معمل: من الخارج للداخل للدومين

    فيديو ساعة

تقارير الاختراق الاحترافية والـ debrief 5 دروس · 3 ساعات و50 دقيقة

PNPT بيوزن التقرير بنفس ثقل الاختراق، وبيضيف حاجة معظم الامتحانات مش بتعملها: debrief مباشر. بتتعلم تكتب الملخص التنفيذي وسرد الهجوم والنتائج التقنية، وتعرضها وتدافع عنها بالطريقة اللي الامتحان والعميل الحقيقي بيطلبوها.

  1. الملخص التنفيذي والنطاق

    فيديو 45 دقيقة

  2. المنهجية والنتائج والأدلة

    فيديو 50 دقيقة

  3. المخاطر والأثر والمعالجة

    فيديو 45 دقيقة

  4. مسار الهجوم والخط الزمني والملحق

    فيديو 45 دقيقة

  5. تقديم debrief مباشر

    فيديو 45 دقيقة

أساسيات عمليات Red Team 5 دروس · 3 ساعات و45 دقيقة

حيث CRTO بيبدأ، وحيث العقلية بتتغير. الفرق بين اختبار الاختراق ومهمة Red Team، ومحاكاة الخصم مقابل المحاكاة، ودورة حياة الهجوم، وتخطيط المهمة والأهداف وقواعد الاشتباك اللي العملية الحقيقية بتمشي عليها.

  1. إيه هو الـ red teaming؟ الـ pentest مقابل الـ red team

    فيديو 45 دقيقة

  2. محاكاة الخصم والـ emulation

    فيديو 45 دقيقة

  3. دورة حياة الهجوم

    فيديو 45 دقيقة

  4. تخطيط المهمة والأهداف وقواعد الاشتباك

    فيديو 45 دقيقة

  5. OPSEC والقانون والامتثال واعتبارات الكشف

    فيديو 45 دقيقة

معمارية Command and Control 6 دروس · 5 ساعات و15 دقيقة

البنية اللي بتخلي عملية Red Team ممكنة وقابلة للبقاء. الـ team servers، وقنوات C2، والـ listeners والـ beacons، وملفات الاتصال عبر HTTP/HTTPS و DNS، والـ redirectors وإدارة حركة المرور اللي بتخلّي المشغّل مختبي ورا البنية.

  1. معمارية C2 ومفاهيم الـ team server

    فيديو 55 دقيقة

  2. قنوات C2 والـ listeners والـ beacons

    فيديو 55 دقيقة

  3. مفاهيم الحمولات وملفات الاتصال

    فيديو 50 دقيقة

  4. مفاهيم C2 عبر HTTP/HTTPS و DNS

    فيديو 50 دقيقة

  5. بنية C2 والـ redirectors

    فيديو 55 دقيقة

  6. إدارة حركة المرور والبقاء مختبي

    فيديو 50 دقيقة

Cobalt Strike وعمليات Beacon 6 دروس · 5 ساعات و10 دقائق

الـ C2 المعياري في الصناعة، مُشغَّل بالطريقة اللي المشغّل بيشغّله بيها. معمارية Cobalt Strike والـ listeners والـ beacons، وأوامر الـ beacon والجلسات، وإدارة العمليات والحمولات، واستطلاع المضيف وعمليات بيانات الاعتماد والحركة الجانبية اللي الـ beacon

  1. معمارية Cobalt Strike والـ listeners والـ beacons

    فيديو 55 دقيقة

  2. أوامر الـ beacon والجلسات وإدارة العمليات

    فيديو 55 دقيقة

  3. إدارة الحمولات

    فيديو 45 دقيقة

  4. استطلاع المضيف وعمليات بيانات الاعتماد

    فيديو 55 دقيقة

  5. الحركة الجانبية والـ pivoting عبر C2

    فيديو 55 دقيقة

  6. جمع البيانات عبر beacon

    فيديو 45 دقيقة

الوصول الأولي وعمليات المضيف في Red Team 5 دروس · 4 ساعات

إدارة مضيف مخترَق كجزء من حملة، مش كأسر. مفاهيم الوصول الأولي والاستطلاع الخارجي، وبعدين استطلاع المضيف وما بعد الاستغلال — سياق المستخدم، واكتشاف العمليات والشبكة، واكتشاف بيانات الاعتماد، والتصعيد — اللي الـ beacon بينفّذه وهو فاضل هادي.

  1. مفاهيم الوصول الأولي والاستطلاع الخارجي

    فيديو 50 دقيقة

  2. استطلاع المضيف وسياق المستخدم

    فيديو 50 دقيقة

  3. اكتشاف العمليات والشبكة

    فيديو 45 دقيقة

  4. اكتشاف بيانات الاعتماد في حملة

    فيديو 45 دقيقة

  5. تصعيد صلاحيات المضيف والحركة الجانبية

    فيديو 50 دقيقة

الـ OPSEC والـ Red Teaming الواعي بالكشف 5 دروس · 4 ساعات و5 دقائق

الانضباط اللي بيفرّق مشغّل Red Team عن مختبِر: إنك تهتم باللي الفريق الأزرق بيشوفه. مؤشرات المضيف والشبكة، وآثار العمليات وسطر الأوامر والملفات، وسطح الكشف، والتسجيل وتيليمتري الـ EDR اللي كل تصرف بتاعك بيغذّيه.

  1. الـ OPSEC ومفهوم المؤشرات

    فيديو 50 دقيقة

  2. مؤشرات المضيف والشبكة

    فيديو 50 دقيقة

  3. آثار العمليات وسطر الأوامر والملفات

    فيديو 50 دقيقة

  4. سطح الكشف والتسجيل

    فيديو 45 دقيقة

  5. رؤية الـ EDR وتيليمتري Defender

    فيديو 50 دقيقة

أساسيات التهرّب الدفاعي 5 دروس · 4 ساعات و5 دقائق

إزاي الدفاعات الحديثة بتكشف عملية، مدروس عشان تقدر تختبرها في معمل مصرّح به. مفاهيم AV و EDR، و AMSI وتسجيل PowerShell، والقوائم البيضاء للتطبيقات، وعائلة Defender — Defender و MDE و MDI — مع مفاهيم الكشف والتهرّب اللي CRTP بيغطيها. الشغل المتقدم للم

  1. مفاهيم AV و EDR

    فيديو 50 دقيقة

  2. AMSI وتسجيل PowerShell

    فيديو 50 دقيقة

  3. القوائم البيضاء للتطبيقات و Windows Defender

    فيديو 45 دقيقة

  4. مفاهيم MDE و MDI

    فيديو 50 دقيقة

  5. آليات الكشف ومفاهيم التهرّب في معمل

    فيديو 50 دقيقة

الـ Pivoting و C2 الداخلي 5 دروس · 4 ساعات و5 دقائق

الوصول للقطاعات المهمة عبر اللي ماسكهم بالفعل. الـ pivoting الداخلي، والـ SOCKS والـ proxying، والـ C2 pivoting والبيئات متعددة القفزات — تشغيل الـ command and control بتاعك عبر DMZ لشبكة داخلية و Active Directory بتاعها.

  1. الـ pivoting الداخلي والـ SOCKS

    فيديو 50 دقيقة

  2. توجيه المنافذ والـ proxying

    فيديو 45 دقيقة

  3. الـ C2 pivoting عبر مضيفين مخترَقين

    فيديو 50 دقيقة

  4. تقسيم الشبكة والبيئات متعددة القفزات

    فيديو 45 دقيقة

  5. معمل: من DMZ لشبكة داخلية لـ AD

    فيديو 55 دقيقة

صيد البيانات وجمعها 5 دروس · 3 ساعات و40 دقيقة

مرحلة الهدف في مهمة Red Team، حيث الغرض إثبات الأثر، مش أخذ أي حاجة حقيقية. اكتشاف البيانات، وصيد الملفات وبيانات الاعتماد، وتحديد البيانات الحساسة عبر المشاركات وقواعد البيانات، ومفاهيم الـ staging والجمع اللي المهمة بتوثّقها ضمن قواعد اشتباكها.

  1. اكتشاف البيانات وصيد الملفات

    فيديو 45 دقيقة

  2. صيد بيانات الاعتماد والبيانات الحساسة

    فيديو 45 دقيقة

  3. مشاركات الشبكة واكتشاف قواعد البيانات

    فيديو 45 دقيقة

  4. مفاهيم الـ staging وجمع البيانات

    فيديو 45 دقيقة

  5. إتمام الهدف ضمن قواعد الاشتباك

    فيديو 40 دقيقة

محاكاة الخصم 6 دروس · 5 ساعات و20 دقيقة

حيث الثلاث شهادات بيبقوا سير عمل واحد. حملة موجّهة بتسلسل OSINT والاستطلاع الخارجي والوصول الأولي واستطلاع المضيف وتصعيد الصلاحيات والوصول لبيانات الاعتماد والحركة الجانبية و Active Directory والسيطرة على الدومين في عملية واحدة متصلة — منفّذة كمشغّل

  1. OSINT والاستطلاع الخارجي في حملة

    فيديو 55 دقيقة

  2. الوصول الأولي واستطلاع المضيف

    فيديو 55 دقيقة

  3. تصعيد الصلاحيات والوصول لبيانات الاعتماد

    فيديو 55 دقيقة

  4. الحركة الجانبية و Active Directory

    فيديو 55 دقيقة

  5. السيطرة على الدومين والهدف والأدلة

    فيديو 55 دقيقة

  6. تقرير الحملة

    فيديو 45 دقيقة

المهمة النهائية لـ Red Team المؤسسي 5 دروس · 9 ساعات

المستوى كله في مهمة واحدة. غابة متعددة الدومينات — مضيف خارجي و DMZ، وخادم ويب وبوابة VPN، وشبكة داخلية من محطات عمل وخوادم و SQL، ودومين Active Directory وثقة غابة لدومين تاني — مأخوذة عبر أربعتاشر مرحلة من OSINT لـ executive debrief.

  1. المراحل 1-3: OSINT والاستطلاع الخارجي والوصول الأولي

    فيديو ساعتان

  2. المراحل 4-6: تعداد المضيف وتصعيد الصلاحيات والوصول لبيانات الاعتماد

    فيديو ساعتان

  3. المراحل 7-9: الحركة الجانبية و AD وتصعيد صلاحيات الدومين

    فيديو ساعتان

  4. المراحل 10-11: تحليل الثقة وإتمام الهدف

    فيديو ساعة و30 دقيقة

  5. المراحل 12-14: الأدلة والتقرير الاحترافي والـ executive debrief

    فيديو ساعة و30 دقيقة

آراء الطلاب

لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.

التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول

  • صورة كورس Blue Team المستوى الثالث
    متقدم 110 ساعات و45 دقيقة

    الأمن السيبراني

    Blue Team المستوى الثالث

    المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.

    EGP 6,000

  • صورة كورس Blue Team المستوى الثاني
    متقدم 103 ساعات و25 دقيقة

    الأمن السيبراني

    Blue Team المستوى الثاني

    المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.

    EGP 4,000

  • صورة كورس Blue Team المستوى الأول
    مبتدئ 86 ساعة

    الأمن السيبراني

    Blue Team المستوى الأول

    مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.

    EGP 6,000