تخطي إلى المحتوى
الأمن السيبراني

Red Team المستوى الأول

الاختراق الأخلاقي واختبار الاختراق الاحترافي

الأساس الكامل للأمن الهجومي: مسار تحضيري متكامل لـ CEH و eJPT و OSCP+، من أساسيات الأمن السيبراني لحد اختبار الاختراق العملي على مستوى OSCP.

المستوى:
مبتدئ
الأسابيع:
24 أسبوعًا
الساعات التدريبية:
194 ساعة
المحتوى:
165 درسًا
نُشر في:
شاهد خريطة المسار
  • Ethical Hacking
  • Penetration Testing
  • CEH
  • eJPT
  • OSCP+
  • Active Directory
  • Linux
  • Windows
صورة كورس Red Team المستوى الأول

من البداية للاحتراف

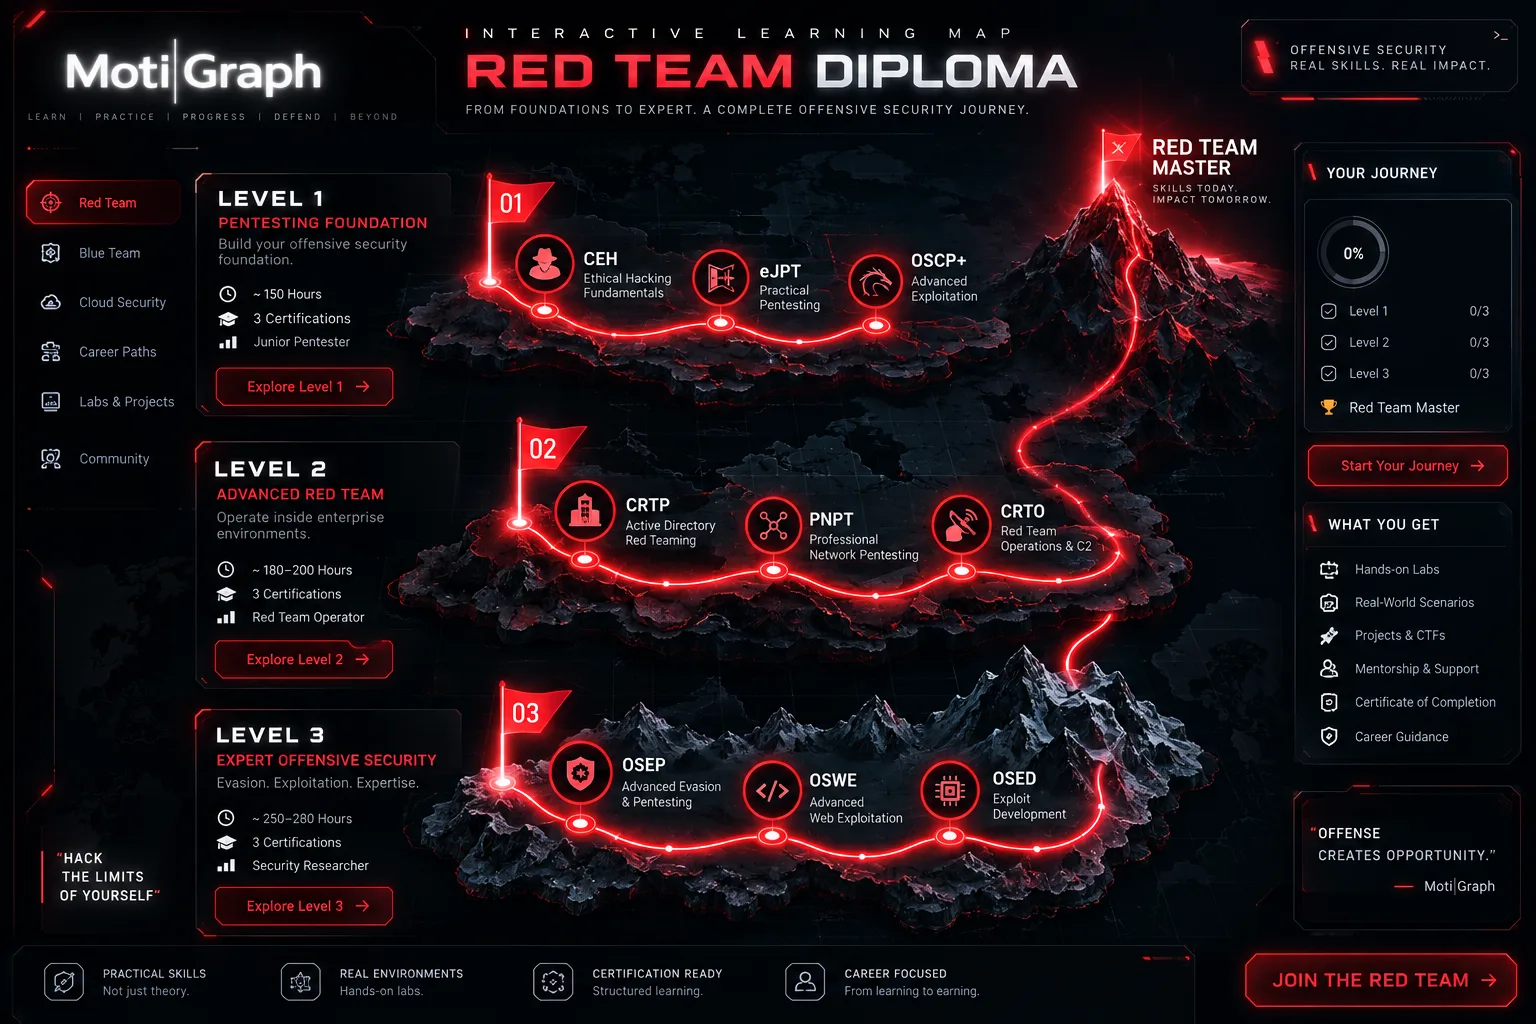
خريطة المسار

المستويات والشهادات والمهارات في رحلة واحدة. اضغط على الخريطة لعرضها بالحجم الكامل.

عرض بالحجم الكامل
خريطة مسار Red Team المستوى الأول

عن الكورس

ده أول مستوى في مسار Red Team، ومبني عشان ينقلك عبر تلات مراحل الصناعة بتعاملها كشهادات منفصلة لكنها في الحقيقة مهارة واحدة متصلة. بتبدأ بأساسيات الأمن السيبراني، وبعدين اتساع الاختراق الأخلاقي اللي CEH بتغطيه، وبعدين اختبار الاختراق العملي اللي eJPT بتقيسه، وأخيرًا الشغل العميق العملي على الشبكات و Active Directory اللي OSCP+ بيطلبه. تلاتين لأربعين بالمية نظري وستين لسبعين بالمية معامل: مش بس بتتعلم الهجوم إيه، بتنفّذه في بيئة تدريب مصرّح بيها، وتتصعّد، وتعمل pivot، وتوثّق. المستوى بينتهي باختبار اختراق كامل لشبكة شركة في معمل، موثّق بالطريقة اللي بيتكتب بيها التقرير الاحترافي.

لماذا هذا المسار؟

أبرز ما يميزه

  • 1 مسار واحد متصل عبر CEH و eJPT و OSCP+ — مش تلات كورسات منفصلة.
  • 2 ستين لسبعين بالمية معامل عملية، في بيئات تدريب مصرّح بيها بس.
  • 3 عمق حقيقي حيث OSCP+ بيطلبه: Active Directory وتصعيد الصلاحيات و pivoting والتقارير.
  • 4 بينتهي باختبار اختراق شركة كامل وتقرير احترافي مكتوب.

ماذا ستتعلم؟

ما ستقدر تعمله فعلًا بنهاية المسار.

  • تعمل استطلاع: جمع معلومات واكتشاف سطح الهجوم.
  • تفحص وتعدّد شبكة، وتحلّل خدماتها.
  • تفهم وتختبر أشهر ثغرات الويب في بيئة تدريب.
  • تحلّل وتستغل ثغرات مناسبة للمعمل.
  • توصل لـ initial access على Linux و Windows، وتدوّر على مسارات تصعيد الصلاحيات.
  • تعدّد وتحلّل وتهاجم دومين Active Directory جوه معمل.
  • تشتغل عبر شبكات مقسّمة بالـ tunnelling و pivoting.
  • تكتب تقرير اختبار اختراق احترافي.

المهارات التي ستتقنها

الاستطلاع والفحص

  • جمع معلومات سلبي ونشط
  • OSINT واكتشاف سطح الهجوم
  • تعداد DNS و WHOIS والنطاقات الفرعية
  • فحص الشبكة بـ Nmap و NSE
  • اكتشاف المضيفين والمنافذ والخدمات وأنظمة التشغيل

التعداد والتحليل

  • تعداد الخدمات: SMB و SNMP و LDAP و NFS و DNS و SMTP و RPC و FTP
  • تصنيف الثغرات: CVE و CVSS وقواعد البيانات
  • فحص الثغرات والتحقق منها
  • قراءة النتائج وترتيب أولوياتها

الاستغلال

  • اختبار تطبيقات الويب و OWASP Top 10
  • حقن SQL: بالخطأ وبالـ union والأعمى
  • تحديد الثغرات الجاهزة وتحليلها وتعديلها
  • إطار Metasploit، والاستغلال اليدوي من غيره
  • هجمات كلمات السر والتجزئة والكسر

تصعيد الصلاحيات و AD

  • تصعيد صلاحيات Linux: SUID و sudo و cron و capabilities والنواة
  • تصعيد صلاحيات Windows: الخدمات و DLL hijacking والمهام المجدولة
  • تعداد Active Directory بـ BloodHound و SharpHound
  • Kerberoasting والحركة الجانبية وإساءة استخدام بيانات الاعتماد

ما بعد الاستغلال والتقارير

  • الـ pivoting والـ tunnelling عبر الشبكات المقسّمة
  • مفاهيم هجمات جانب العميل
  • أساسيات مكافحة الفيروسات والتهرّب الأمني
  • جمع الأدلة وتدوين الملاحظات
  • كتابة تقارير اختبار الاختراق الاحترافية

المعامل والمشاريع العملية

تطبيق عملي في بيئات تدريب مصرّح بها.

المعامل المتكاملة

  1. 1 معمل 01 — الاستطلاع: من OSINT لسطح الهجوم
  2. 2 معمل 02 — اختبار الشبكة: من الفحص للـ initial access
  3. 3 معمل 03 — اختبار الويب: من التعداد للـ shell
  4. 4 معمل 04 — Linux: من initial access لـ root
  5. 5 معمل 05 — Windows: من initial access لـ administrator
  6. 6 معمل 06 — Active Directory: من initial access لاختراق الدومين

التقييم النهائي

  1. 1 معمل شركة كامل: خادم ويب وشبكة داخلية و Linux و Windows و Active Directory
  2. 2 إحدى عشرة مرحلة من الاستطلاع لحد التقرير
  3. 3 تقرير اختراق احترافي بيخلي القارئ يعيد كل خطوة

المشروع النهائي

بتنهي المستوى باختبار اختراق شركة كامل لشبكة معمل بتحاكي بيئة حقيقية: خادم ويب مواجه للإنترنت، وشبكة داخلية، ومضيفات Linux و Windows، ودومين Active Directory خلف domain controller. بتشتغل إحدى عشرة مرحلة — الاستطلاع والفحص والتعداد وتحليل الثغرات و initial access وتصعيد الصلاحيات والـ pivoting و Active Directory والحركة الجانبية والأدلة والتقرير — وتسلّم تقرير احترافي مكتوب بحيث قارئ تقني يقدر يعيد شغلك خطوة بخطوة.

قبل ما تبدأ

المتطلبات

  • أساسيات الـ IT والشبكات.
  • إلمام أساسي بـ Linux و Windows، أو الاستعداد لبنائه بدري.
  • مفيش خبرة أمن هجومي مطلوبة.
  • جهاز يقدر يشغّل معامل افتراضية.

الفئة المستهدفة

لمن هذا المسار؟

  • المبتدئين في الأمن السيبراني اللي عندهم أساسيات IT وشبكات.
  • طلاب علوم الحاسب و IT الرايحين ناحية الأمن الهجومي.
  • مديري الشبكات والأنظمة اللي بيعبروا لاختبار الاختراق.
  • المطوّرين المهتمين بأمن الويب والتطبيقات.
  • محللي SOC والفريق الأزرق اللي عايزين يتعلموا الجانب الهجومي.
  • أي حد بيبني أساس قوي قبل التخصص في Red Team.
  • أي حد بيستهدف مع الوقت شهادات CEH و eJPT و OSCP+.

الوظائف المتاحة بعد المسار

أدوار يؤهلك لها ما ستتعلمه.

  • مختبِر اختراق مبتدئ
  • هاكر أخلاقي
  • محلل تقييم الثغرات
  • مختبِر أمني
  • محلل أمن هجومي مبتدئ
  • عضو Red Team مبتدئ
  • مختبِر أمن الويب
  • مختبِر اختراق داخلي مبتدئ
  • استشاري أمني — مبتدئ

محتوى الكورس

26 وحدة · 165 درسًا · 141 ساعة

أساسيات الأمن السيبراني والاختراق الأخلاقي 9 دروس · 6 ساعات و25 دقيقة

قبل أي أداة، المصطلحات والنموذج الذهني. أمن المعلومات بيحمي إيه فعلًا، والمهاجم بيفكر في الهدف إزاي، والأطر — Cyber Kill Chain و MITRE ATT&CK — اللي بتحوّل مجموعة تقنيات مبعثرة لمنهج. بتخرج قادر تفكّر من الأصل للتهديد للثغرة للاستغلال للأثر.

  1. أمن المعلومات وثالوث CIA

    فيديو 40 دقيقة

  2. التهديدات والثغرات والاستغلال والفاعلين

    فيديو 45 دقيقة

  3. سطح الهجوم ونواقل الهجوم والمخاطر

    فيديو 40 دقيقة

  4. مقارنة الاختراق الأخلاقي واختبار الاختراق و red teaming

    فيديو 45 دقيقة

  5. سلسلة القتل السيبرانية

    فيديو 45 دقيقة

  6. MITRE ATT&CK واستخبارات التهديدات

    فيديو 45 دقيقة

  7. الضوابط الأمنية والسياسات وإدارة الحوادث

    فيديو 40 دقيقة

  8. الاعتبارات القانونية والأخلاقية

    فيديو 40 دقيقة

  9. معمل: التفكير من الأصل للأثر

    فيديو 45 دقيقة

الشبكات لمختبِري الاختراق 7 دروس · 6 ساعات

مش هتقدر تهاجم حاجة مش فاهمها. مكدّس الشبكة من نموذج OSI لحد الحزم على السلك، والبروتوكولات اللي هتقابلها في كل مهمة، والأدوات اللي بتراقبها. ده الموديول اللي بيمنع اللي بعده إنه يبقى سحر.

  1. نموذج OSI ومكدّس TCP/IP

    فيديو 50 دقيقة

  2. IPv4 و IPv6 والـ subnetting

    فيديو 50 دقيقة

  3. TCP و UDP والمنافذ والخدمات

    فيديو 45 دقيقة

  4. ARP و DNS و DHCP و ICMP

    فيديو 50 دقيقة

  5. بروتوكولات التطبيقات: HTTP و FTP و SSH و SMB و SMTP و LDAP و SNMP

    فيديو 55 دقيقة

  6. تحليل الحزم بـ Wireshark و tcpdump

    فيديو 55 دقيقة

  7. اكتشاف الشبكة والخدمات بـ Nmap و Netcat

    فيديو 55 دقيقة

أساسيات Linux و Windows 8 دروس · 6 ساعات و30 دقيقة

نظامي التشغيل اللي هتقضي باقي المسار جواهم. مش كمدير نظام، لكن كحد فاهم النظام كفاية عشان يلاقي فين ضعفه — نظام الملفات، والمستخدمين والصلاحيات، والخدمات والعمليات، والـ shells اللي بتشغّلها.

  1. نظام ملفات Linux والمستخدمين والمجموعات والصلاحيات

    فيديو 55 دقيقة

  2. عمليات Linux والخدمات والشبكات

    فيديو 50 دقيقة

  3. Bash ومتغيرات البيئة و cron

    فيديو 50 دقيقة

  4. إدارة حزم Linux

    فيديو 35 دقيقة

  5. معمارية Windows والمستخدمين والمجموعات والخدمات

    فيديو 55 دقيقة

  6. ريجستري Windows ونظام الملفات

    فيديو 45 دقيقة

  7. CMD و PowerShell

    فيديو 50 دقيقة

  8. شبكات Windows ونموذج أمان Windows

    فيديو 50 دقيقة

منهجية اختبار الاختراق 6 دروس · 4 ساعات و30 دقيقة

الفرق بين إنك تعبث بجهاز وإنك تعمل اختبار اختراق هو المنهج. التسع مراحل من التخطيط للتقرير، والأوراق اللي بتخليه قانوني — النطاق وقواعد الاشتباك — وانضباط الأدلة، بحيث كل حاجة بتدّعيها تقدر تثبتها.

  1. التسع مراحل: من التخطيط للتقرير

    فيديو 50 دقيقة

  2. النطاق وقواعد الاشتباك

    فيديو 45 دقيقة

  3. تحديد الأهداف ورسم سطح الهجوم

    فيديو 45 دقيقة

  4. الأدلة والمخاطر والأثر

    فيديو 45 دقيقة

  5. المعالجة والتوثيق

    فيديو 40 دقيقة

  6. معمل: تحديد نطاق وتخطيط مهمة تجريبية

    فيديو 45 دقيقة

البصمة والاستطلاع 9 دروس · 7 ساعات و10 دقائق

المرحلة الأولى الهادئة، اللي المختبِر الشاطر بيتعلم فيها أكتر من الصاخب. جمع معلومات سلبي ونشط، و OSINT، و DNS و WHOIS، وانضباط بناء صورة لسطح الهجوم قبل ما تبعت حزمة عدوانية واحدة.

  1. الاستطلاع السلبي مقابل النشط

    فيديو 45 دقيقة

  2. WHOIS وبصمة DNS و traceroute

    فيديو 50 دقيقة

  3. Google hacking ومعاملات البحث

    فيديو 45 دقيقة

  4. بصمة البريد والشبكات الاجتماعية

    فيديو 45 دقيقة

  5. اكتشاف النطاقات الفرعية: Amass و Subfinder

    فيديو 50 دقيقة

  6. OSINT بـ theHarvester والمصادر العامة

    فيديو 50 دقيقة

  7. Dig و Nslookup وتعداد DNS بعمق

    فيديو 45 دقيقة

  8. بناء صورة لسطح الهجوم

    فيديو 40 دقيقة

  9. معمل نهائي: تقرير استطلاع للهدف

    فيديو ساعة

عرض جميع الوحدات (26)
فحص الشبكة 7 دروس · 5 ساعات و40 دقيقة

تحويل نطاق IP لخريطة. اكتشاف المضيفين، وفحص المنافذ والخدمات، وكشف الإصدارات وأنظمة التشغيل، و Nmap بعمق يخليك تضبط الفحص بدل ما تشغّله أعمى — وكمان سكربتات NSE اللي بتبدأ الانتقال من الفحص للتعداد.

  1. اكتشاف المضيفين وأنواع الفحص

    فيديو 50 دقيقة

  2. فحص منافذ TCP و UDP

    فيديو 50 دقيقة

  3. كشف الخدمات والإصدارات

    فيديو 45 دقيقة

  4. كشف نظام التشغيل و banner grabbing

    فيديو 45 دقيقة

  5. محرك سكربتات Nmap

    فيديو 50 دقيقة

  6. تحسين الفحص والتوقيت

    فيديو 45 دقيقة

  7. معمل: تحديد وفحص وتعداد وتوثيق

    فيديو 55 دقيقة

تعداد الخدمات 6 دروس · 4 ساعات و50 دقيقة

المرحلة اللي رقم المنفذ بيتحول فيها لفرصة. تعداد عميق للخدمات اللي بتهم — SMB و SNMP و LDAP و NFS و DNS و SMTP و RPC و FTP — لاستخراج أسماء المستخدمين والمشاركات والإعدادات الخاطئة اللي المرحلة الجاية هتستخدمها.

  1. تعداد SMB و NetBIOS

    فيديو 55 دقيقة

  2. تعداد SNMP و LDAP

    فيديو 50 دقيقة

  3. تعداد NFS و RPC و FTP

    فيديو 45 دقيقة

  4. تعداد DNS و SMTP

    فيديو 45 دقيقة

  5. الأدوات: Enum4linux و NetExec و SMBClient

    فيديو 50 دقيقة

  6. من التعداد لمسار الهجوم

    فيديو 45 دقيقة

تحليل الثغرات 6 دروس · 4 ساعات و25 دقيقة

الماسح بينتج قائمة؛ المختبِر بينتج حُكم. إزاي الثغرات بتتصنّف وتتقيّم، وإزاي تبحث فيها، والأهم — إزاي تتحقق إن النتيجة حقيقية قبل ما تراهن عليها باستغلال.

  1. تصنيف الثغرات: CVE و CVSS

    فيديو 45 دقيقة

  2. قواعد بيانات الثغرات والبحث

    فيديو 45 دقيقة

  3. الفحص بـ Nessus و Nmap NSE

    فيديو 50 دقيقة

  4. SearchSploit و Nikto

    فيديو 40 دقيقة

  5. التحقق: إثبات إن النتيجة حقيقية

    فيديو 45 دقيقة

  6. كتابة نتائج التقييم

    فيديو 40 دقيقة

أمن تطبيقات الويب 12 درسًا · 10 ساعات و30 دقيقة

أكبر موديول في المستوى، لأن الويب هو المكان اللي معظم الوصول الحقيقي بيبدأ منه. منهجية تقييم ويب كاملة بـ Burp Suite: التعداد، و OWASP Top 10، و directory traversal، و file inclusion و upload، و command injection، وثغرات جانب العميل والتحكم في الوصول

  1. منهجية تقييم الويب و Burp Suite

    فيديو 55 دقيقة

  2. استطلاع الويب وتعداد المجلدات: Gobuster و Nikto

    فيديو 50 دقيقة

  3. أمن CMS واختبار WordPress

    فيديو 45 دقيقة

  4. OWASP Top 10

    فيديو ساعة

  5. البرمجة عبر المواقع (XSS)

    فيديو 55 دقيقة

  6. directory traversal و LFI/RFI

    فيديو 55 دقيقة

  7. ثغرات رفع الملفات

    فيديو 50 دقيقة

  8. حقن الأوامر

    فيديو 50 دقيقة

  9. الترويسات والكوكيز والكود المصدري واختبار API

    فيديو 50 دقيقة

  10. التحكم في الوصول وضوابط جانب العميل

    فيديو 45 دقيقة

  11. اختراق تسجيل الدخول وثغرات المصادقة

    فيديو 45 دقيقة

  12. معمل: من تعداد الويب للـ shell

    فيديو ساعة و10 دقائق

حقن SQL 6 دروس · 4 ساعات و45 دقيقة

واحدة من أقدم وأكثر فئات الثغرات مكافأة، بتتدرّس من الأول للآخر: اكتشاف وتحقق واستغلال في معمل، وبعدين توثيق ومعالجة. الحقن بالخطأ وبالـ union والأعمى يدويًا، والنقطة اللي SQLmap بتستاهل فيها مكانها.

  1. نظرية SQL وأنواع قواعد البيانات

    فيديو 40 دقيقة

  2. اكتشاف الحقن والتحقق منه

    فيديو 45 دقيقة

  3. حقن SQL بالخطأ وبالـ union

    فيديو 55 دقيقة

  4. حقن SQL الأعمى

    فيديو 50 دقيقة

  5. MSSQL و xp_cmdshell

    فيديو 45 دقيقة

  6. SQLmap ودورة الاكتشاف-التحقق-الاستغلال-المعالجة

    فيديو 50 دقيقة

اختراق الأنظمة والاستغلال 8 دروس · 6 ساعات و20 دقيقة

تحويل ثغرة معروفة لوصول. إيجاد وقراءة و — حيث المعمل يحتاج — تعديل الاستغلالات الجاهزة، وأساسيات تلف الذاكرة، ومفاهيم ما بعد الاستغلال والاستمرارية اللي بتيجي بعد shell ناجح.

  1. إيجاد الاستغلالات الجاهزة: SearchSploit و Nmap NSE

    فيديو 45 دقيقة

  2. تحليل وفهم استغلال

    فيديو 50 دقيقة

  3. تعديل وإصلاح الاستغلالات

    فيديو 55 دقيقة

  4. مفاهيم buffer overflow وتلف الذاكرة

    فيديو 55 دقيقة

  5. هجمات كلمات السر و brute forcing

    فيديو 45 دقيقة

  6. كسر التجزئة

    فيديو 45 دقيقة

  7. مفاهيم ما بعد الاستغلال والاستمرارية

    فيديو 45 دقيقة

  8. إخفاء الآثار: المفاهيم والكشف

    فيديو 40 دقيقة

إطار Metasploit 6 دروس · 4 ساعات و25 دقيقة

الإطار، متعلّم صح — وحدوده. المعمارية والوحدات والحمولات و Meterpreter، والـ staged مقابل non-staged، وما بعد الاستغلال والـ pivoting. وملاحظة واضحة ليه لازم تستغل يدويًا كمان: OSCP+ بيقيّد Metasploit على هدف واحد.

  1. معمارية Metasploit وأنواع الوحدات

    فيديو 45 دقيقة

  2. وحدات Auxiliary و exploit و payload و post

    فيديو 50 دقيقة

  3. الحمولات staged مقابل non-staged

    فيديو 40 دقيقة

  4. Meterpreter والجلسات

    فيديو 50 دقيقة

  5. سكربتات الموارد والأتمتة

    فيديو 40 دقيقة

  6. ليه لازم تستغل يدويًا كمان

    فيديو 40 دقيقة

هجمات كلمات السر وأمن بيانات الاعتماد 6 دروس · 4 ساعات و30 دقيقة

بيانات الاعتماد هي عملة المهمة الحقيقية. هجمات القاموس والـ brute force و password spraying ضد الخدمات؛ وتحديد التجزئة وكسرها؛ وصيد بيانات الاعتماد اللي بيحوّل موطئ قدم واحد لكتير.

  1. سياسات كلمات السر وأنواع الهجمات

    فيديو 40 دقيقة

  2. القاموس والـ brute force والـ spraying

    فيديو 50 دقيقة

  3. تحديد التجزئة وكسرها

    فيديو 50 دقيقة

  4. NTLM و Net-NTLMv2 ومفاتيح SSH

    فيديو 45 دقيقة

  5. صيد بيانات الاعتماد

    فيديو 40 دقيقة

  6. الأدوات: Hydra و John و Hashcat و NetExec

    فيديو 45 دقيقة

تصعيد صلاحيات Linux 7 دروس · 5 ساعات و50 دقيقة

shell قليل الصلاحيات هو بداية مش نهاية. التعداد اللي بيلاقي الضعف — ملفات SUID و SGID، وقواعد sudo، ومهام cron، والملفات القابلة للكتابة، والـ capabilities، وثغرات النواة — والحكم اللي بيختار المسار اللي بيشتغل من غير ما يكسر الجهاز.

  1. تعداد Linux يدوي وآلي: LinPEAS

    فيديو 55 دقيقة

  2. sudo و SUID و SGID و GTFOBins

    فيديو 55 دقيقة

  3. مهام cron والملفات القابلة للكتابة

    فيديو 50 دقيقة

  4. الـ capabilities وإعدادات الخدمات الخاطئة

    فيديو 45 دقيقة

  5. ثغرات النواة

    فيديو 45 دقيقة

  6. اكتشاف بيانات الاعتماد على المضيف

    فيديو 40 دقيقة

  7. معمل: من initial access لـ root

    فيديو ساعة

تصعيد صلاحيات Windows 7 دروس · 5 ساعات و50 دقيقة

نفس المشكلة على نظام التشغيل التاني، حيث نقاط الضعف مختلفة: اختطاف الخدمات و DLL، ومسارات الخدمات غير المقتبسة، والمهام المجدولة، والصلاحيات الخطيرة، والمعلومات الحساسة اللي Windows بيسيبها مرمية.

  1. تعداد Windows: WinPEAS و Seatbelt

    فيديو 55 دقيقة

  2. صلاحيات وأذونات Windows

    فيديو 45 دقيقة

  3. اختطاف ثنائيات الخدمات و DLL

    فيديو 55 دقيقة

  4. مسارات الخدمات غير المقتبسة

    فيديو 45 دقيقة

  5. المهام المجدولة والمعلومات الحساسة

    فيديو 50 دقيقة

  6. آثار PowerShell

    فيديو 40 دقيقة

  7. معمل: من initial access لـ administrator

    فيديو ساعة

Active Directory 8 دروس · 7 ساعات و30 دقيقة

قلب امتحان OSCP+ ومعظم شبكات الشركات. إزاي الدومين بيتبني، وإزاي تعدّده: المستخدمين والمجموعات والأجهزة والمشاركات و SPNs وأذونات الكائنات — مرسومة بـ BloodHound لحد ما المسار لـ Domain Admin يبقى رسم تقدر تقراه.

  1. معمارية الدومين: DC و OUs و GPO و LDAP

    فيديو 55 دقيقة

  2. Kerberos و NTLM و SMB في دومين

    فيديو 55 دقيقة

  3. تعداد المستخدمين والمجموعات والأجهزة

    فيديو 55 دقيقة

  4. SPNs والمشاركات وأذونات الكائنات

    فيديو 55 دقيقة

  5. BloodHound و SharpHound

    فيديو ساعة

  6. تعداد PowerShell و .NET

    فيديو 50 دقيقة

  7. الأدوات: NetExec و Impacket

    فيديو 50 دقيقة

  8. معمل: رسم دومين لمسار الوصول لـ DA

    فيديو ساعة و10 دقائق

مصادقة وهجمات Active Directory 6 دروس · 5 ساعات و10 دقائق

تحويل الخريطة لاختراق. إزاي مصادقة AD بتشتغل وفين بتنحني: Kerberoasting، وإساءة استخدام بيانات الاعتماد، والحركة الجانبية — Pass-the-Hash و Overpass-the-Hash و PsExec و WinRM — اللي بتمشّي بيان اعتماد واحد عبر الدومين.

  1. مصادقة NTLM و Kerberos بعمق

    فيديو 55 دقيقة

  2. Kerberoasting وإساءة استخدام تذاكر الخدمة

    فيديو 55 دقيقة

  3. إساءة استخدام بيانات الاعتماد والوصول لبيانات اعتماد الدومين

    فيديو 50 دقيقة

  4. الحركة الجانبية: PsExec و WinRM و WMI

    فيديو 55 دقيقة

  5. Pass-the-Hash و Overpass-the-Hash

    فيديو 50 دقيقة

  6. مفاهيم الاستمرارية: Golden Tickets و Shadow Copies

    فيديو 45 دقيقة

الـ Pivoting والـ Tunnelling 6 دروس · 5 ساعات و15 دقيقة

الشبكات الحقيقية مقسّمة؛ الأجهزة المهمة أبدًا مش اللي بتنزل عليها. توجيه المنافذ وكل أنواع الـ tunnelling — محلي وبعيد وديناميكي و SSH و Chisel و DNS — للوصول لخادم داخلي عبر مضيف مخترَق.

  1. مفاهيم الـ pivoting وإضافة المسارات

    فيديو 45 دقيقة

  2. توجيه المنافذ: محلي وبعيد وديناميكي

    فيديو 55 دقيقة

  3. الـ tunnelling عبر SSH

    فيديو 50 دقيقة

  4. Chisel و Socat و Plink و Netsh

    فيديو 55 دقيقة

  5. الـ tunnelling عبر DNS

    فيديو 45 دقيقة

  6. معمل: من المهاجم لـ AD الداخلي عبر pivot

    فيديو ساعة و5 دقائق

هجمات جانب العميل 4 دروس · ساعتان و50 دقيقة

لما المحيط يصمد، طريق الدخول بيبقى شخص. استطلاع العميل وبصمته، ومفاهيم التوصيل اللي OSCP+ بيختبرها — ماكرو Office وملفات مكتبة Windows والاختصارات — مدروسة كتقنيات هجوم جوه معمل.

  1. استطلاع العميل والبصمة

    فيديو 40 دقيقة

  2. مفاهيم Microsoft Office وماكرو Word

    فيديو 45 دقيقة

  3. ملفات مكتبة Windows والاختصارات

    فيديو 45 دقيقة

  4. التفكير في التوصيل في اختبار مصرّح به

    فيديو 40 دقيقة

أساسيات مكافحة الفيروسات والتهرّب الأمني 4 دروس · ساعتان و50 دقيقة

إزاي الدفاعات بتشوف الهجوم، عشان تختبر هل بتشوف بتاعك. معمارية AV ومحركات الكشف، و IDS/IPS، والجدران النارية والـ honeypots — مدروسة لاختبار الدفاعات في معمل مصرّح به، أبدًا لتجاوز الحماية على نظام حي.

  1. IDS و IPS والجدران النارية والـ honeypots

    فيديو 45 دقيقة

  2. معمارية AV ومحركات الكشف

    فيديو 45 دقيقة

  3. التهديدات المعروفة مقابل المجهولة

    فيديو 40 دقيقة

  4. اختبار الدفاعات في معمل مصرّح به

    فيديو 40 دقيقة

مجالات CEH الأمنية المتخصصة 5 دروس · 4 ساعات و5 دقائق

الاتساع اللي CEH بتغطيه واللي الشهادات العملية مش بتغطيه: اللاسلكي، والموبايل، و IoT و OT، والسحابة، والتشفير. كل واحد مجال قائم بذاته؛ هنا بتاخد الفهم العملي اللي المتوقع من هاكر أخلاقي متكامل.

  1. أمن اللاسلكي: WPA/WPA2 والاستطلاع ومفاهيم الهجوم

    فيديو 50 دقيقة

  2. أمن الموبايل: Android و iOS و OWASP Mobile

    فيديو 50 دقيقة

  3. أساسيات IoT و OT وثغراتها

    فيديو 45 دقيقة

  4. أمن السحابة: AWS و Azure و GCP و IAM والحاويات

    فيديو 50 دقيقة

  5. التشفير: التعمية والتجزئة و PKI والشهادات

    فيديو 50 دقيقة

الوعي بالبرمجيات الخبيثة والهندسة الاجتماعية 4 دروس · ساعتان و55 دقيقة

قدرتين للمهاجم كل مختبِر لازم يفهمهم عشان يقيّمهم ويدافع ضدهم: تصنيف البرمجيات الخبيثة ودورة حياة APT، وتقنيات الهندسة الاجتماعية — التصيّد والانتحال — اللي بتفضل أكثر طريقة موثوقة للدخول.

  1. أنواع البرمجيات الخبيثة ودورة حياة APT

    فيديو 45 دقيقة

  2. مفاهيم التحليل الساكن والديناميكي

    فيديو 45 دقيقة

  3. الهندسة الاجتماعية والتصيّد والانتحال

    فيديو 45 دقيقة

  4. الكشف والإجراءات المضادة

    فيديو 40 دقيقة

مفاهيم التنصّت واختطاف الجلسات و DoS 4 دروس · ساعتان و45 دقيقة

هجمات طبقة الشبكة اللي CEH بيتوقع إنك تفهمها: التقاط الحزم والـ man-in-the-middle المعتمد على ARP، وإدارة الجلسات واختطافها، ومفاهيم حجب الخدمة والـ botnet اللي لازم تقدر تتعرف عليها وتدافع ضدها.

  1. التقاط الحزم و MITM المعتمد على ARP

    فيديو 45 دقيقة

  2. إدارة الجلسات والمعرّفات والاختطاف

    فيديو 45 دقيقة

  3. مفاهيم DoS و DDoS والـ botnet

    فيديو 40 دقيقة

  4. الكشف والحماية

    فيديو 35 دقيقة

كتابة تقارير الاختراق الاحترافية 4 دروس · 3 ساعات

المُخرَج اللي العميل بيدفع عشانه فعلًا، والجزء اللي OSCP+ بيقيّمه بنفس ثقل الاستغلال. تدوين الملاحظات والأدلة أثناء الاختبار، وبعدين تقرير — ملخص تنفيذي ونتائج تقنية ومخاطر وأثر ومعالجة — مكتوب بحيث قارئ تقني يقدر يعيد كل خطوة.

  1. تدوين الملاحظات وجمع الأدلة

    فيديو 45 دقيقة

  2. الملخصات التنفيذية والتقنية

    فيديو 45 دقيقة

  3. النتائج: المخاطر والأثر والتوصيات

    فيديو 45 دقيقة

  4. التوثيق القابل للإعادة والملاحق

    فيديو 45 دقيقة

معامل اختبار الاختراق المتكاملة 6 دروس · 9 ساعات و30 دقيقة

حيث المهارات المنفصلة بتبقى سير عمل واحد. ست معامل متسلسلة — استطلاع وشبكة وويب و Linux و Windows و Active Directory — كل واحدة بتاخدك من الصفر لاختراق موثّق، بحيث المنهج يبقى ذاكرة عضلية قبل التقييم النهائي.

  1. معمل 01 — الاستطلاع: من OSINT لسطح الهجوم

    فيديو ساعة و30 دقيقة

  2. معمل 02 — اختبار الشبكة: من الفحص للـ initial access

    فيديو ساعة و30 دقيقة

  3. معمل 03 — اختبار الويب: من التعداد للـ shell

    فيديو ساعة و30 دقيقة

  4. معمل 04 — Linux: من initial access لـ root

    فيديو ساعة و30 دقيقة

  5. معمل 05 — Windows: من initial access لـ administrator

    فيديو ساعة و30 دقيقة

  6. معمل 06 — AD: من initial access لاختراق الدومين

    فيديو ساعتان

التقييم النهائي لاختبار الاختراق 4 دروس · 7 ساعات و30 دقيقة

المستوى كله في مهمة واحدة. معمل شركة — خادم ويب مواجه للإنترنت، وشبكة داخلية، ومضيفات Linux و Windows، ودومين Active Directory خلف domain controller — مأخوذ عبر إحدى عشرة مرحلة من الاستطلاع لتقرير احترافي.

  1. المراحل 1-3: الاستطلاع والفحص والتعداد

    فيديو ساعتان

  2. المراحل 4-6: تحليل الثغرات و initial access وتصعيد الصلاحيات

    فيديو ساعتان

  3. المراحل 7-9: الـ pivoting و Active Directory والحركة الجانبية

    فيديو ساعتان

  4. المراحل 10-11: الأدلة والتقرير

    فيديو ساعة و30 دقيقة

آراء الطلاب

لا توجد تقييمات منشورة بعد. كن أول من يقيّم الكورس.

التقييم متاح لمن سجّل في الكورس أو حضره. سجّل الدخول

  • صورة كورس Blue Team المستوى الثالث
    متقدم 110 ساعات و45 دقيقة

    الأمن السيبراني

    Blue Team المستوى الثالث

    المستوى الدفاعي الخبير: مسار تحضيري متكامل لـ GCFA و GCIH و GCED عبر التحاليل الجنائية الرقمية المتقدمة والتعامل مع الحوادث وصيد التهديدات والدفاع المؤسسي.

    EGP 6,000

  • صورة كورس Blue Team المستوى الثاني
    متقدم 103 ساعات و25 دقيقة

    الأمن السيبراني

    Blue Team المستوى الثاني

    المسار الدفاعي المتقدم: مسار تحضيري متكامل لـ CySA+ و BTL2 و GCIA عبر تحليلات الأمن والاستجابة المتقدمة للحوادث وصيد التهديدات والتحاليل الجنائية للشبكات.

    EGP 4,000

  • صورة كورس Blue Team المستوى الأول
    مبتدئ 86 ساعة

    الأمن السيبراني

    Blue Team المستوى الأول

    مسار واحد متصل عبر Security+ و BTL1 و SC-200 — من الأساسيات لمحلل SOC شغّال.

    EGP 6,000